The DAO: Venture-Crowdfunding mit Attitüde

So eine normale Firma ist ja eine ziemlich autoritäre Angelegenheit – da hat ein Vorstand das Sagen, meist handelt es sich um einen Mann oder ein paar Männer, und die werden für das „Sagen-wo’s-langgeht“ recht anständig bis recht unanständig (gut…) bezahlt. Wenn der Laden läuft (tatsächlich oder vermeintlich…), dann gibt’s noch mehr Geld („Bonus“), aber auch die Aktionäre und Kunden freuen sich. Wenn die Geschäfte oder Produkte floppen, dann bekommt der Vorstand den Laufpass (meist aber mit üppiger Abfindung…), die Aktionäre und Kunden sind sauer, im schlimmsten Fall geht die Firma Pleite.

Aber warum muss eigentlich alles in die Hand eines Einzelnen oder eines kleinen Führungsteams liegen? Jetzt gibt es – im Netz, wo sonst – einen radikalen Gegenentwurf: „The DAO“. Die Abkürzung steht für „Dezentrale autonome Organisation“. Und was darunter konkret zu verstehen ist, das kann man noch mit jeder Menge Phantasie füllen: Das Wirtschaftssystem der Zukunft, die Transformation des Kapitalismus? Eine Nerd-Venturekapitalfirma? Auf jeden Fall jetzt schon das bislang erfolgreichste Crowdfundingprojekt der Geschichte. Das gerade einmal dabei ist, sich erste Strukturen zu verschaffen.

Wie sich „The DAO“ schlägt, wenn sie aus ihrer dezentralen autonomen Virtualität heraus erst einmal intensiven Kontakt mit der lokalen und von althergebrachten Schwächen, Vorschriften und Begierden geprägten realen Welt aufgenommen hat, das ist noch die Frage. Die Willensbildung durch Crowd und Algorithmen ist ja auch erfahrungsgemäß in der Praxis auch nicht so einfach wie in der Theorie („Liquid Democracy“). Und ob eine dezentrale, autonome Gruppe überhaupt (dazu noch per Geldbeutel…) per se bessere Entscheidungen trifft als ein einsamer Leithammel, das wurde auch noch nicht empirisch nachgewiesen. Aber vielleicht ist ja bei „The DAO“ auch einfach (ein Stück weit…) schon der Weg das Ziel.

The Dao: Crowdfunding-Projekt zum Mitbestimmen · DRadio Wissen

(DRadio Wissen – Schaum oder Haase vom 17.05.2016 (Moderation: Thilo Jahn)

Windows 10, die Kommandozeile und der endgültige Wahnsinn

Ich hatte irgendwann mal peu a peu so diverse SSDs in den Rechner eingebaut, aber gebootet hatte das (umgetopfte…) Windows immer noch von der Harddisk. Die wollte ich jetzt zur Feier des Umstiegs auf Windows 10 aufs Altenteil schicken. Am Anfang habe ich ganz naiv gedacht – Festplatte abklemmen, booten mit Windows-DVD und Reparatur-Option wählen – fertig. Pustekuchen. Ach so – die DVD im Uefi-Modus booten. Immer noch Pustekuchen. Festplatte wieder drangeklemmt – ein Versuch mit EasyBCD (Datenträgerverwaltung und Partition Manager waren eh hilflos…) – Pustekuchen. Ein Versuch mit der c’t-Rettungs-Disk, sind ja diverse Tools drauf. Pustekuchen. Dann hab ich irgendwann einen Artikel aus dem Archiv gekramt, wie eigentlich Windows von einem GPT-Laufwerk startet.

Aha, da war ja auch eine 128MB große versteckte Partition vor der eigentlichen Windowspartition. Das war aber mitnichten die EFI/Startpartition, die es gebraucht hätte, sondern die quasi unnütze MSR-Partition. Seit Windows 10 ist die immer noch ohne konkrete Aufgabe, aber standardmäßig auch nur noch 16MB groß. Das traf sich gut – dann brauchte ich die alte MSR ja nur zu löschen, und in den freien Platz die Systempartition mit 112 MB und dahinter in Gottes Namen eine MSR mit 16 anzulegen. Löschen ging ja mit Partition Manager, eine neue FAT16-Partition reinsetzen auch. Aber die startbar zu machen? Pustekuchen. Neuer Versuch mit EasyBCD. Pustekuchen. Neuer Versuch mit der Rettungs-Disk. Pustekuchen. Die ganzen tollen Tools können das nicht.

Da musste ich also allen Ernstes auf die Kommandozeile. Windows 10 mit DOS-Befehlen einrichten. „select disk 0. select partition 0. delete partition 0. create partition efi size=112“ usw. Das gleiche mit der MSR-Partition. Während ich da so vor mich hintippe und zwischendurch hochscrolle, um noch mal die Hilfefunktion nachzuschauen, geschieht plötzlich das Unfassbare: Mein iPad links auf dem Schreibtisch geht an. Von alleine. Und in der Passworteingabezeile erscheint ein Buchstabe bzw. Pünktchen. Noch eins, noch mehrere. Von Geisterhand. Ich bin vom Donner gerührt. Anscheinend ist die Sache irgendwie synchron zu meiner Mausradbewegung. Jetzt geht der Cursor wieder rückwärts, ein paar Pünktchen. Dann wieder neue Buchstaben nach vorn.

Alles klar, denke ich – jetzt ist es soweit. Der Wahnsinn ist da, Voodoo war ja eh schon alles in den letzten Tagen. Die Matrix ist aus den Fugen. Oder werde ich gerade gehackt per WLAN? Oder eine elektromagnetische Einstreuung vom Mauskabel oder vom Bildschirm, getriggert durch die antiken DOS-Befehle? Ich filme das Ganze und mache dann erst mal die SSD-Sache fertig. Laufwerksbuchstaben zuweisen, Ordner anlegen, EFI-Bootdateien von der DVD rüberkopieren. Startreparatur von der DVD auswählen – und tatsächlich: Diesmal repariert die tatsächlich was. Windows 10 startet ohne Festplatte direkt von der SSD. Jetzt will ich erstmal im Internet schauen, ob irgendwelche anderen iPad-Besitzer schon mal eine ähnliche Geisterstunde erlebt haben.

Da fällt mein Blick zunächst auf den Gamecontroller und mich durchzuckt eine erste Erleuchtung. Der ist ja zwar nicht angeschlossen. Aber dahinter, vor dem Monitor, unter Kabeln und diversen Handbüchern und DVDs vergraben, da liegt meine kleine Mini-Blutooth-Tastatur. Die hatte ich am Tag zuvor als Alternative für die „kaputte“ USB-Tastatur ausprobiert. War also eingeschaltet und hatte sich mit dem iPad gekoppelt. Und war wohl ganz leicht unter Druck geraten unter dem Stapel. So weit zum Thema Kommandozeilen-Voodoo. Zeit, ins Bett zu gehen.

Abschied von Windows 7

Es war eine schöne Zeit mit Dir. Eine solide Partnerschaft sozusagen, ähnlich wie mit Deiner Vorgängerin XP. Da sah eigentlich alles gut aus an Dir, und eigentlich hat alles funktioniert zwischen uns beiden. Die älteren und jüngeren Konkurrentinnen waren eigentlich nie ein ernsthaftes Thema. Vista? Ha! Windows 8? Ach nein – das hat man sich mal in der VM angesehen, aber das war’s dann auch schon.

Bis ganz vor kurzem. Da ist etwas zwischen uns zerbrochen. Irgendwie ist nach dem Netzteilausfall (dafür kannst Du ja nichts…) das USB-Problem zwischen Dir und dem Z97-A-Board immer heftiger geworden. Mein Sennheiser-Headset hat ja schon seit einiger Zeit nicht mehr funktioniert („unbekanntes Gerät“ – peinlich nur, wenn das mitten in einer Konferenzschaltung mit zwei Wissenschaftlern von der Harvard University passiert oder während einer Science-Pressekonferenz…). Dann hat irgendwann die USB-Tastatur (eine harmlose Cherry…) herumgezickt. Ging nur noch in einem Slot hinten, wenn gleichzeitig die externen Festplatten angeschlossen waren. Dann nur noch in einem Slot vorne, dem rechten.

Und dann ging sie gar nicht mehr. Ich hab alles versucht. Einen neuen Hub gekauft, ein neues USB-Verlängerungskabel. Beim Booten und im Bios war alles ok. Aber beim Starten von Windows: „Gerätetreiber konnte nicht geladen werden, unbekanntes Gerät, Fehlercode 28“. Ich hab die ganzen Tipps aus dem Netz (von den unzähligen Leidensgenossen…) durchexerziert: Die Geräte (ausgeblendete Geräte einblenden…) deinstalliert, nach der Anleitung durch „USB-Troubleshooter“. Die Treiberleichen entfernt. Mit USBdeview aufgeräumt. Den infcache.1 gelöscht, immer und immer wieder… Die Intel-USB-3-Treiber neu installiert. Die USB-Keyboard-Filter-Treiber aus dem GData-Paket aus der Registry gefischt. (Die verschwinden da nämlich nicht, auch wenn man das Feature abgeschaltet hat. Dreckssoftware…) Im Bios alles mögliche umgestellt. Die Microsoft-Fixes ausgeführt.

Alles vergebens. Irgendwann ging wenigstens eine uralte PS2-Tastatur wieder – und bei den Reparatur-Versuchen mit diversen Windows-CDs zeigte sich schon mal eine Sache ganz klar – die 10er-Scheibe erkannte auch Maus und Tastatur wieder klaglos. Kein Wunder – die Version bringt ja eigene USB-3-Treiber mit. Und dann war irgendwann der Entschluss gefasst – Windows 10 neu installieren ist auch kein größerer Aufwand als Windows 7 vom Backup restaurieren. Zumal ja das Update-Angebot bald ausläuft 🙂 …

So ganz einfach war das auch nicht. Ob von DVD oder aus dem Windows-Update – die Installation brach irgendwann ab. Super. Bei der Update-Installation wenigstens mit einem Fehlercode: 80070003. Und das lag tatsächlich (so wie das hier stand…) an einem fehlerhaften Pfad für wimmount.sys – weil ich irgendwann mal eine c’t-Rettungsdisk auf einem externen Laufwerk zusammengestellt hab. (Unfassbar – wie soll man da drauf kommen, wenn man nicht googeln könnte…) Nach der entsprechenden Korrektur lief die Installation dann weiter. Irgendwann drehte sich 20 Minuten lang nur noch das Pünktchen-Karussel. Da hab ich an den heiligen Bill Gates gebetet und ihm wahlweise ewige Gefolgschaft oder aber die Auslöschung seiner Person und seiner gesamten Familie angelobt bzw. angedroht.

Und dann erschien irgendwann wieder der Prozent-Fortschrittskreis. Hallelujah! Jetzt läuft das System wieder. Die Tastatur ist wieder da. Das USB-Headset fünktioniert natürlich auch wieder. Hat mich ungefähr zwei Tage gekostet. Und diverse Nerven. Denn das war alles nur eines: Windows- und Treiber-Voodoo. (Mit Ausschalten, Netzstecker ziehen und Kondensator-Entladen durch 15-sekundenlanges Drücken der Einschalttaste…) Deswegen war das auch mit dem irren Herumschreien und gegen die Wände hauen um 23 Uhr vollkommen normal und unausweichlich. Ich bin ja nun schon ein einigermaßen erfahrener PC-Anwender. (Top-Experte, dachte ich eigentlich…) Was machen eigentlich normale Menschen in einer solchen Situation? (Der normale Support und die zahlreichen Internet-Fundstellen ist/sind ja auch völlig ahnungslos…)

Also jetzt wie gesagt: Windows 10 hat das alles erledigt bei der Upgrade-Installation. Ist halt ein junges, frisches Betriebssystem. Auch wenn es etwas neugierig und plauderfreudig ist. So sind sie, die jungen Dinger. Es war eine schöne Zeit mit Dir, Windows 7. Tschüss. Sorry, das hätte eigentlich von mir aus nicht sein müssen.

AdBlock Plus und Flattr: Werbeblocker will Geld sammeln

Im Web hängt der Haussegen schief. Eigentlich schon ziemlich lange, aber inzwischen eskaliert die Sache. Einerseits sind nämlich mittlerweile sehr, sehr viele User mit einem Adblocker unterwegs. (Ich übrigens schon immer…) Und anderseits gibt es immer mehr Webseiten, die sagen: Liebe Leute, dann kommt ihr eben nicht mehr rein bei uns. Wir leben von der Werbung. Die bauen also einen Adblocker-Blocker ein. Und bitten dann „recht höflich“, ihre Seite auf die Whitelist zu setzen, zu entblocken. Oder alternativ etwas Geld springen zu lassen, für einen werbefreien Zugang hinter der Paywall.

Gegen beides gibt es natürlich aus Usersicht gute Gegenargumente: Abgesehen vom Nerv-Faktor erweist sich Werbung immer häufiger als Malware-Schleuder. Und bezahlen will man vielleicht für ein paar Lieblingsseiten. Aber garantiert nicht für alle, auf denen man mal sporadisch ein, zwei Artikel liest. Genau wie bei den guten alten gedruckten Zeitungen und Magazinen: Das eigene Budget für Information oder Unterhaltung ist halt auch begrenzt.

Gestern auf der Netzkonferenz re:publica gab es nun einen Vorschlag, der das Problem lösen könnte. Er kommt – ausgerechnet – vom führenden Adblock-Hersteller Eyeo, der ja bislang ein etwas sportliches Geschäftsmodell betreibt: Gegen einen kleinen Obolus können sich Werbetreibende auf die Whitelist „akzeptabler“ Anzeigen setzen lassen. Das ist für manche schlicht Wegelagerei oder Schutzgelderpressung – andererseits installiert sich halt der User den Blocker und entscheidet auch ganz allein, was letzlich bei ihm durchkommt und was nicht. Bislang sind alle Klagen gegen Eyeo vor Gericht gescheitert. Aber wahrscheinlich würde die Firma  wohl auch lieber in Frieden ihr Geld verdienen. 🙂

Das neue Konzept ist also ein Angebot, das Kriegsbeil zu begraben – und mit im Boot ist ein alter Bekannter: Flattr. Einst als Hoffnungsträger gestartet, krebst der Bezahldienst nun recht kläglich daher. Zum einen ist vielen Usern die Schwelle „Anmelden, Budget einrichten und jeweils Artikel flattern“ zu hoch, zum einen schreckt auch die Betreiber der Aufwand, überall auf Verdacht die Buttons einzurichten und sich anzumelden. Bei „FlattrPlus“ würde der Bezahlvorgang automatisch ablaufen – und zwar nur dann, wenn ein Artikel auch wirklich gelesen wird und nicht nur kurz angeschaut. Angesichts der Userzahl, die per AdblockPlus ins Spiel kommen könnte, wäre das Ganze gar nicht mal absurd, sondern eine doch recht amtliche Hausnummer.

Bleiben halt noch so diverse Bedenken: Zum einen müsste Eyeo bzw. Flattr völlig transparent darlegen, wie die Datensammlung und -übermittlung abläuft. Wer sich einen Adblocker (und wahrscheinlich auch noch NoScript und Tracking-Blocker…) installiert, will garantiert nicht sein komplettes Surfverhalten irgendwo abliefern, auch wenn der Betreiber wie immer hoch und heilig Datenschutz verspricht. Zweitens: Wie viele User sind bereit, wieviel Kohle abzudrücken? Da bin ich relativ zuversichtlich – die Streaming-Modelle zeigen ja auch: Die Bereitschaft zur Fairness hängt vom aufgerufenen Preis ab. Und drittens: Werden sich die Anbieter mit dem bisherigen Erzfeind zusammenraufen? Warum nicht – es geht ja schließlich nicht um hehre Dogmen. Sondern nur um Geld. 🙂

AdBlock Plus und Flattr: Werbeblocker will Geld sammeln · DRadio Wissen

DRadio Wissen – Schaum oder Haase vom 04.05.2016 (Moderation: Till Haase)

Die KI spielt das Game of Thrones

Wovon hängt es ab, welcher Charakter in der Kultserie „Game of Thrones“ als nächster (mehr oder weniger grausam…) ins Gras beißen muss? Das lässt sich mit einer gewissen Wahrscheinlichkeit an Faktoren wie dem Alter, Geschlecht, Nobilitätsrang oder Beziehungsstatus der Figuren festmachen, behaupten Bioinformatiker von der TU München und liefern auf ihrer Website gleich handfeste Zahlen, die manchen Fan in Verzweiflung stürzen könnten. Die Prognose beruht auf einem Maschinenlern-Algorithmus. Und da klingeln ja gleich die Alarmglocken. 🙂

Zuweilen liefern die modernen Methoden bekanntlich wunderbare statistische Korrelationen, hinter denen aber bei Licht (bzw. mit gesundem Menschenverstand) betrachtet keine Kausalitäten stecken, sondern Artefakte (sprich Bullshit…). Und auf dieser potentiell sehr wackeligen Basis werden dann unter Umständen Entscheidungen von erheblicher Tragweite getroffen: Maschinenlernverfahren liefern Prognosen zur Kreditwürdigkeit, zu Sicherheitserwägungen oder zum Erfolg von medizinischen Behandlungen – ohne dass sich immer nachvollziehen oder begründen ließe, wie diese Einschätzungen eigentlich zustande kommen und wie verlässlich sie sind.

Auf den ersten Blick scheint auch das Datenmaterial der GoT-Modellierung geradezu irrwitzig zu sein: In einem realen Szenario würden biologische und soziologische Parameter natürlich sehr viel mit der Fitness oder der Überlebenswahrscheinlichkeit einer Person zu tun haben – wer gut isst und trocken schläft, lebt gesünder als der Bettler im Schlammloch. Aber in einem Roman, in einer fiktiven Welt, in einer TV-Serie gar? Da sollte sich doch doch der freie Wille der Autoren jederzeit über Plausibilitäten (und über Abbildungen realer, „biologischer“ Wahrscheinlichkeiten…) hinwegsetzen können – sei es aus „Willkür“, sei es als Reaktion auf Publikumserwartungen, sei es aufgrund realer Fakten wie der Verfügbarkeit oder der Gagenforderung von Schauspielern.

Stimmt alles – und trotzdem macht die Modellierung der TU-Informatiker Sinn: Die Prognose bezieht sich halt nur auf interne, nicht offensichtliche Spielregeln oder Muster der fiktiven Welt; möglicherweise also auf die „Schreibstrategie“ des Autors – und sie gilt natürlich nur, solange keine externen, „realen“ Faktoren ins Spiel kommen, die in dem Maschinenlern-Datenmaterial nicht enthalten waren.

Deutschlandfunk – Wissenschaftliches Projekt zur Serie „Game of Thrones“

Deutschlandfunk – Forschung aktuell vom 2.5.2016 (Moderation: Arndt Reuning)

Dringender Rat an Windows-Nutzer: QuickTime deinstallieren!

Dass in Software Fehler drin sein können, ist nichts Neues. Dass bestimmte Fehler, bestimmte Sicherheitslücken dazu führen können, dass man sich beim Surfen im Netz Schadsoftware einfängt oder im schlimmsten Fall der Rechner gehackt wird, ist auch normal und ein Dauerthema. Und deswegen muss man halt möglichst regelmäßig nach Updates Ausschau halten – und die dann auch installieren. Dumm nur, wenn es für eine ziemlich verbreitete Software keine Updates mehr gibt – und  gleichzeitig (mindestens…) zwei happige Sicherheitslücken wie ein Scheunentor offenstehen.

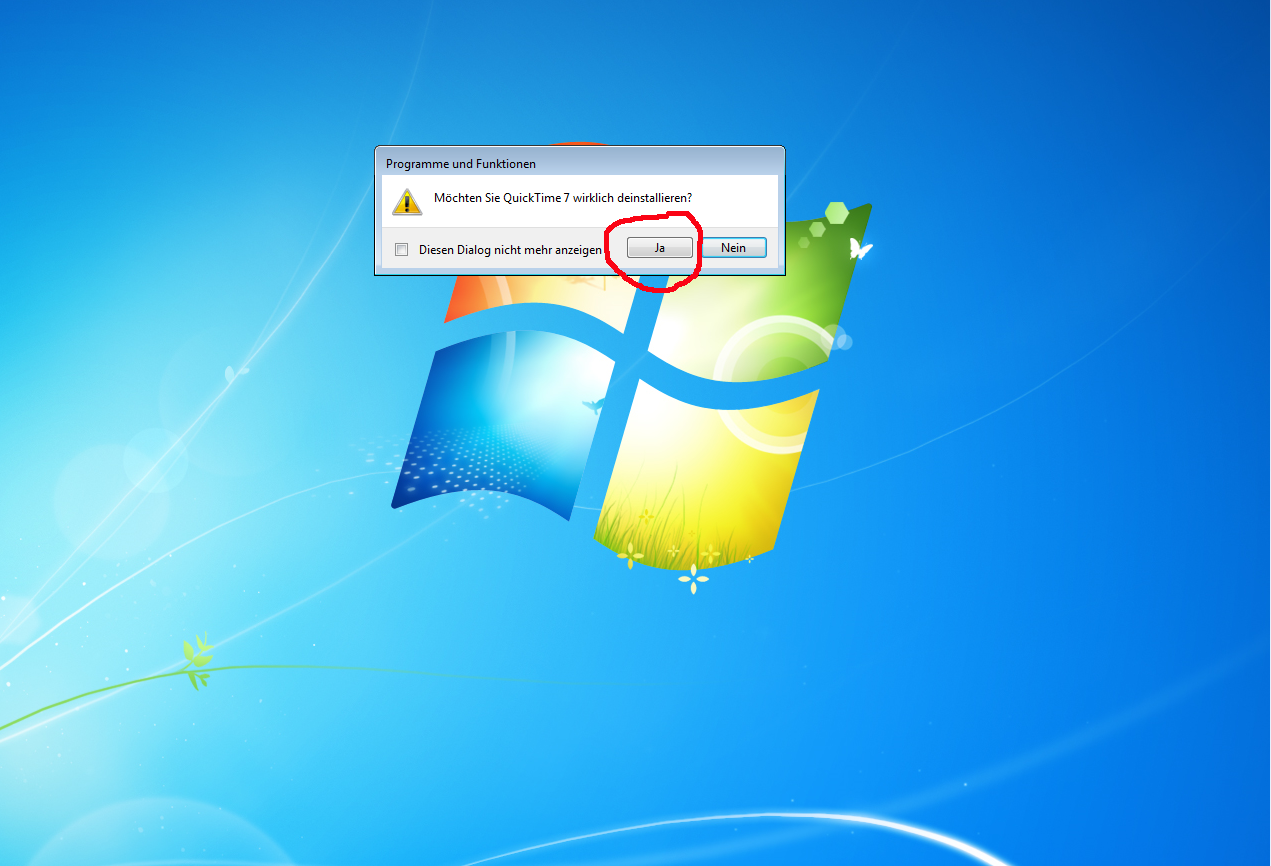
Genau das ist der Fall gerade bei QuickTime, dem Multimedia-Codecpaket von Apple. Und deswegen lautet jetzt auf einer Vielzahl von Tech-Webseiten die ganz klare Parole: Windows-Nutzer sollten QuickTime deinstallieren – und zwar sofort. Auch das Department of Homeland Security hat diese Empfehlung gestern verbreitet, nachdem die Sicherheitsfirma Trend Micro in einem Blogartikel auf die Lücken und den fehlenden Support von Apple hingewiesen hatte.

Screenshot 2016-04-15

Dass der Konzern sein „Kind“ offenbar auf der Windows-Plattform schon lange nicht mehr liebt und jetzt völlig aufgegeben hat, ist ja eine legitime Entscheidung – nur dann sollte Apple zumindest auch Verantwortung übernehmen und Klartext reden – und die jetzt potentiell gefährliche Waisen-Software nicht mehr kommentarlos auf der Website oder per Apple-Update zum Download anbieten. Von diesem Verbreitungsweg einmal abgesehen – am ehesten werden Anwender QuickTime auf ihren PCs haben, die sich mit Audio- und Videobearbeitung beschäftigen. Und möglicherweise gibt es bei einer Deinstallation Fehlermeldungen, oder manche ältere Programme laufen gar nicht mehr. Das ist dann eine Nutzen-Risiko-Abwägung. Notfalls bzw. sicherheitshalber kann man das alte Zeug ja auch in einer virtuellen Maschine weiterbetreiben…

DRadio Wissen – Schaum oder Haase vom 15.04.2016 (Moderation: Till Haase)

Nachklapp 18.04.2016 – Gerade Multimedia-Programme von Adobe setzten bislang auf QuickTime als Unterbau – das Unternehmen hat nun angekündigt, diese Abhängigkeiten demnächst durch Updates zu beseitigen.

Computerspieler optimieren Quantenphysik-Modellierung

In letzter Zeit sah es ja etwas schlecht aus für „Homo sapiens“ im epischen Duell „Mensch gegen Maschine“ – da bringt ein Artikel in der jüngsten Ausgabe von „Nature“ wieder reichlich Labsal auf unser angeknackstes Selbstvertrauen: Menschliche Computerspieler schneiden bei einem komplizierten Problem aus der Quantenphysik besser ab als ausgefeilte Algorithmen in Hochleistungsrechnern. Und das, ohne auch nur den Schimmer einer Ahnung von verschränkten Teilchen, Tunneleffekten und Nicht-Lokalitäten zu haben.

„Quantum Moves“ gibt es in einer Windows- und einer MacOsX-Version, kostenlos herunterzuladen auf der Webseite www.scienceathome.org – aber besser spielt man das Spiel auf einem Android- oder Apple-Tablet. Denn um die schwappende Flüssigkeit in einem beweglichen Wellental schnell und sicher in den Zielbereich zu transportieren, braucht man ein ruhiges Händchen. Das scheinbar schlichte Geschicklichkeitsspiel ist in Wirklichkeit eine sehr realistisch nachgebildete Physik-Modellierung, wenn auch um den Faktor 30.000 zeitlich verlangsamt.

Screenshot aus dem Computerspiel "Quantum Moves"

Screenshot aus dem Computerspiel „Quantum Moves“

Ob nicht schon in Kürze neuronale Netze a la Alpha Go unsere intuitiv ausgeführten und trotzdem offenbar ziemlich performanten „Pi-mal-Daumen“ (bzw. hier Pi-mal-Zeigefinger…) – Operationen nachahmen und wiederum optimieren können, das ist noch eine andere Frage. 🙂

Quantenzocker – Computerspieler optimieren Quantenphysik-Modellierung

Deutschlandfunk – Forschung aktuell vom 14.04.2016 (Moderation: Uli Blumenthal)

Whatsapp: Sichere Verschlüsselung jetzt für alle Inhalte und alle Geräte

Ein bisschen sichere Verschlüsselung gab es bei Whatsapp ja schon seit einem Weilchen. Und weil die End-to-End-Kryptografie von Moxie Marlinspike ja zwar technisch tadellos konzipiert, aber eben nur lückenhaft umgesetzt war, hatten sich User bei der Messenger-Konkurrenz umgeschaut, wenn sie vertraulich kommunizieren wollten. Ab sofort ist aber auch beim Marktführer ein Komplettpaket unter der Haube – Textnachrichten und Gruppenchats, Bilder, Filme und Sprache sind nur noch vom erwünschten Gesprächspartner zu entschlüsseln, nicht aber von Behörden, Geheimdiensten. Und übrigens auch nicht von Whatsapp oder Facebook selbst.

Womit ja schon das weitere Stichwort genannt wäre, warum man bislang eher mit Alternativ-Produkten geliebäugelt hatte. Aber die rund eine Milliarden Whatsapp-User sind eine Hausnummer, an der man schlecht vorbeikommt: Der Messenger in seiner neuen Version ist auf einen Schlag das meistverbreitete End-to-End-Verschlüsselungstool auf dem Planeten. Und zwar eines, das nicht nur Experten, sondern auch blutige Laien verwenden können – App-Update installieren, gegebenfalls das Gerät neu starten – fertig. Wohlgemerkt: Vertraulich sind ab jetzt die Kommunikationsinhalte. Mit wem man gechattet oder telefoniert hat, lässt sich auch weiterhin nachvollziehen.

Wenn Behörden (oder wer auch immer…) das Smartphone und damit den privaten Schlüssel des Gesprächspartners in die Finger bekommen, dann wars das natürlich auch mit der Geheimhaltung. Aber es geht ja gar nicht um Top-Secret-Szenarien. Sondern um eine sehr einfache und sehr praktikable und angesichts der Userzahl sehr relevante Antwort auf die „anlasslose“ Komplettüberwachung unserer gesamten Kommunikation. Für die berechtigten Anliegen der Behörden gibt es vielleicht nach wie vor auch noch fokussiertere Methoden; sei es mit High-Tech oder „guter alter Ermittlungsarbeit“…

DRadio Wissen · Whatsapp-Verschlüsselung: Kommunikation mit dem Messenger-Dienst ist sicher

DRadio Wissen – Schaum oder Haase vom 06.04.2016 (Moderation: Till Haase)

Kanzlerin Merkel telefoniert mit dem türkischen Premier über Böhmermann – der geleakte Mitschnitt hier!!

Bei den deutsch-türkischen Irritationen um einen beleidigenden, sogenannten „Satirebeitrag“ des NDR vor ein paar Tagen hatte Bundeskanzlerin Angela Merkel noch – von vielen kritisiert – staatsfräuliche Zurückhaltung walten lassen. In der neuerlichen und nun vollends aus dem Ruder laufenden Böhmermann-Krise aber griff sie jetzt doch höchstpersönlich zum Telefonhörer. Spät, aber nicht zu spät. Hoffentlich. Aus gut informierten Kreisen ist uns der abgehörte Mitschnitt übermittelt worden:

Tüüüt…

Frau Merkel?? Hier Davutoglu. Das war aber wirklich aller, aller, allerhöchste Eisenbahn, dass Sie anrufen. Unser verehrter Präsident schäumt, was sage ich, er rast ja vor Wut. Ein paar Tage lang hatte sich ja niemand getraut, ihm die neue Geschichte überhaupt zu erzählen. Aber dann hat er die Sache beim Googeln nach seinem Namen selbst gefunden. Und jetzt weiß ich wirklich nicht mehr, was ich machen soll. „Bringt mir den Kopf und die Eier dieses verfickten Schweines Böhmermann!“ schreit der Präsident – Gottes Segen liegt auf ihm – immer und immer wieder. Die ganze schöne Einrichtung in seinem geschmackvollen Palast hat er schon zerdeppert und die Brustharnische seiner Janitscharen-Leibgarde völlig zerbeult.

Also jetzt mal Klartext, Frau Merkel – wenn dieses Schwein Böhmermann nicht ausgeliefert wird, dann… Dann – jetzt hören Sie mal schön zu – dann machen wir die Grenzen auf und schicken euch eine Million, ach was, zwei, drei Millionen Flüchtlinge plus dazu noch haufenweise anatolische Bauern – nein, ich meinte haufenweise verficktes Kurdenpack. Und die anderen Terroristen auch noch – nein, nicht die Journalisten, ich meine die vom IS!!!

Aber Herr Davutoglu, bitte beruhigen Sie sich doch, ich habe doch vollstes…

Nein, das Fass ist mehr als voll. Das Schwein ausliefern oder Abbruch der Beziehungen, ach was sage ich denn, Krieg!!

Aber Herr Davutoglu, bitte beruhigen Sie sich doch, ich stimme doch ganz mit Ihnen überein…

Also Sie liefern aus, das Schwein?

Nein, Herr Davutoglu, das geht ja nicht, ich habe da nicht die Spielräume wie ihr verehrter Herr Präsident. Aber ganz klar, das Gedicht von diesem Böhmermann war ein bewusst verletzender Text.

Das mit dem, wie heißt das – Gelöt?

Genau, das mit dem Gelöt…

Und mit den Ziegen?

Ja, das…, das auch. Ich, das heißt wir, die Bundesregierung, also wir messen natürlich grundsätzlich der Presse und Meinungsfreiheit einen hohen Wert zu…

Was sagen Sie da???

Einen hohen Wert zu – aber natürlich ist die nicht schrankenlos, diese Dings, diese Freiheit…

Natürlich nicht, ganz und gar nicht schrankenlos. Und deswegen muss der Kerl hingerichtet werden. Oder ausgepeitscht. Wieso wagt das dieser Wicht einfach so? Bewusst verletzen? Unseren Präsidenten, Gottes Segen auf ihm? Was ist mit dem Schwulsein?

Das ist auch bewusst verletzend. Natürlich ist und war kein türkischer Präsident schwul, auch nicht Herr Atatürk – tschuldigung, Herr Erdogan…

Was sagen Sie da??

Ich verweise ja auch drauf, also der ausstrahlende Sender, dieser NDR – ach nein, das ZDF war das ja in diesem Fall, der ausstrahlende Sender also hat ja bereits, hat ja auch die Konsequenzen bereits gezogen..

Also das Schwein und die ganze verfickte Truppe entlassen und die verantwortlichen Chefs natürlich auch?

Das nicht direkt, also man hat, man hat den Mitschnitt aus der Mediathek und dem Netz genommen und die Passage rausgeschnitten. Und dann … und dann, na ja, den Rest hat man dann wieder reingestellt…

Was???

Herr Davutoglu, bitte, ich verstehe ja und stimme ja ganz mit Ihnen…

Also Sie entschuldigen sich jetzt sofort bei mir, dem verehrten Herrn Präsidenten und dem ganzen türkischen Volk, sonst…

Aber Herr Davutoglu, ich stimme ja ganz mit ihnen, ich bin ja ganz Ihrer Ansicht – sagen Sie das bitte auch dem verehrten Herrn Präsidenten…

Entschuldigen Sie sich jetzt oder nicht???

Ich… ja, das heißt nein, ich meine – von mir aus können Sie das ja in ihren Zeitungen und Sendern so formulieren lassen, hier bei mir ist das etwas heikel, ich meine…Aber Herr Davutoglu, es bleibt doch bei unserer Verabredung da mit den Flüchtlingen, ich meine…

Tüüüt….
(Hier endet die Aufzeichnung.)

Nachklapp ( 22.04.2016): Das Gespräch war ein Fehler, sagt Bundeskanzlerin Angela Merkel.

Panama Papers: Crowd-Recherche erwünscht, aber mit mauen Chancen…

Ich will nicht sagen, dass es völlig chancenlos ist, ein Jahr Recherchevorsprung von professionellen Journalisten aufholen zu wollen. Weil natürlich die Ressourcen von Profis auch wiederum sehr klar begrenzt sind: Wir arbeiten halt, von ein bisschen gelegentlicher Selbstausbeutung abgesehen, für Geld. Und welches Budget da für die Aufarbeitung der Panama Papers vorhanden war, kann man von außen nicht beurteilen. Aber wahrscheinlich haben sich die Kollegen die „interessanten“ Einträge im Mossack-Fonseca-Material schon ziemlich genau angeschaut.

Die Crowd im Netz könnte nun theoretisch noch einmal mit einer verteilten, aber um Größenordnungen höheren „Manpower“ ans Werk gehen. Die Einstiegshürden sind gering, der Datenbestand beim „International Consortium of Investigative Journalists“ (ICIJ) ist sortiert, verknüpft und grafisch aufbereitet. (Nachklapp: Dabei bleibt der Zugriff auf Namen, Adressen und deren Querverbindungen beschränkt – anders als ich das am Montag morgen zunächst angenommen hatte, betrifft auch die Downloadoption nur diese „Metadaten“ und nicht etwa die detaillierten Dokumente aus den „Kundenordnern“ selbst. Das soll auch so bleiben; laut Süddeutscher Zeitung wolle man nicht zum „verlängerten Arm der Staatsanwaltschaft“ werden.) Nur für sich allein genommen sind die geleakten Mossack-Fonseca-Einträge ja bestenfalls „interessant“, aber – so steht es auch immer auf der ICIJ-Website – noch kein Hinweis auf eine illegale Aktivität. Und ich wage zu bezweifeln, ob sich allzuviele dieser Einträge dann vielleicht in Kombination mit frei durchsuchbaren Web-Inhalten zu einem belastbaren Beweis für eine solche illegale Handlung ergänzen lassen.

Jedenfalls für Gelegenheits-Detektive dürften die Chancen eher schlecht stehen. Wer natürlich nach bestimmten Namen sucht und über diese Personen oder Firmen auch weitergehende Informationen aus anderen Quellen hat, für den ist die Recherche in der ICIJ-Datenbank möglicherweise doch lohnend. Vielleicht packt ja noch der eine oder andere Bankmitarbeiter, Buchhalter oder Steuerberater aus: Whistleblower sind auf der Website ausdrücklich willkommen. Eine Zielgruppe sitzt allerdings wahrscheinlich seit Montag früh mit leuchtenden Augen am Rechner: Die Finanzbeamten in aller Herren Länder. Könnte ja sein, dass der ganze Offshore-Zauber doch am Ende etwas mit Steuerhinterziehung zu tun hat 🙂 …

DRadio Wissen · Panama Papers: Der größte Leak der Geschichte

DRadio WIssen – Schaum oder Haase vom 04.04.2016 (Moderation: Till Haase)