Google-App „Motion Stills“ bringt Ruhe ins bewegte Bild

Viele Besitzer eines neueren iPhones oder iPads, die mit ihrem Gerät fotografieren, wissen gar nicht, dass sie eigentlich filmen – minifilmen genauer gesagt. Denn wenn man das „Live Photo“-Feature nicht explizit ausschaltet, dann zeichnet die Kamera der Geräte auch vor und hinter einem Schnappschuss noch eineinhalb Sekündchen auf. Wer eifrig in Social Media unterwegs ist, der kennt den Clip-Hype natürlich – inklusive der spezialisierten Apps und der speziellen Ästhetik. Wobei man also sogar behaupten könnte: Das unperfekte, spontane, verwackelte gehört eigentlich dazu. Lomo-Motion sozusagen.

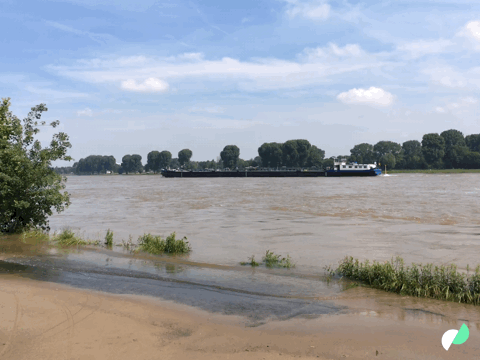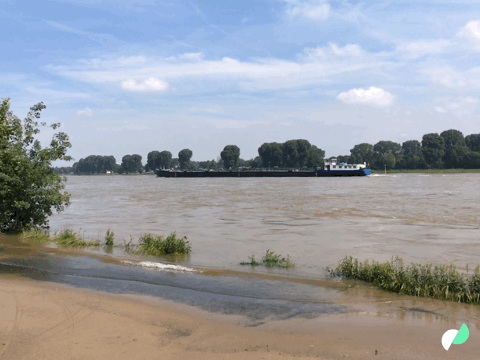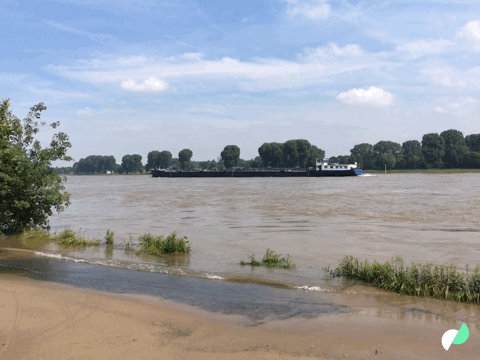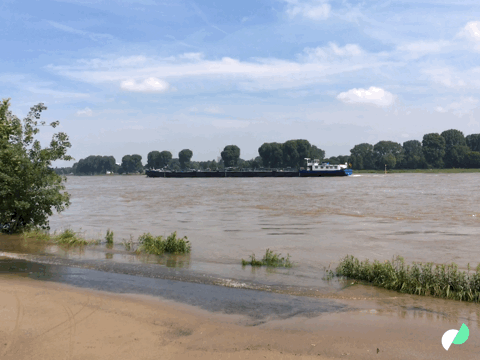
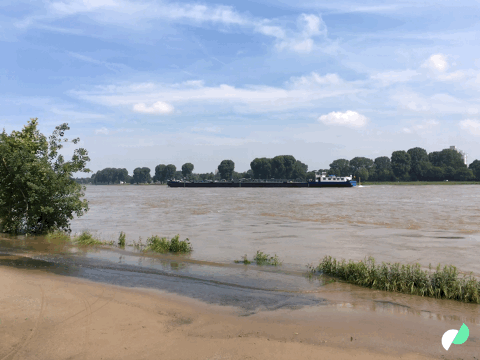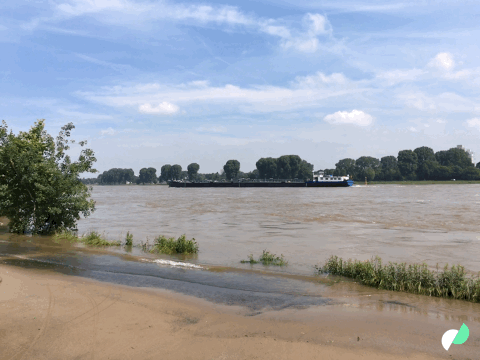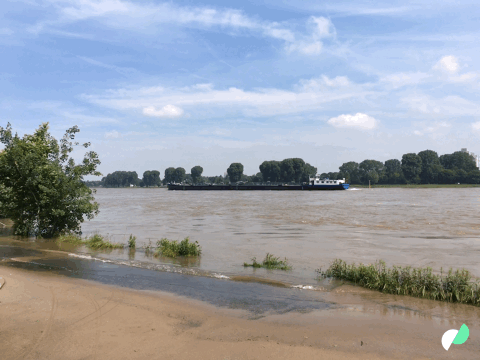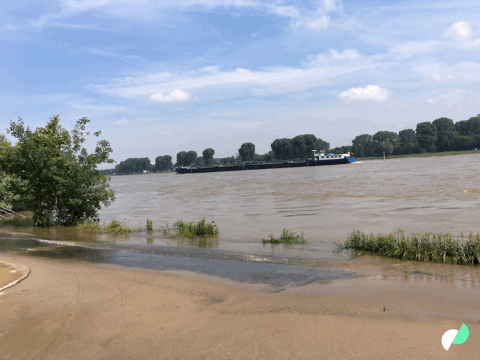
Aber genau wie auf YouTube stimmt das anders herum auch wieder gar nicht so ganz; auch die unperfekten Filmchen sind oft in Wahrheit viel durchdachter und aufwendiger produziert als es den Anschein hat. Und das gilt auch für die Sekundenclips und GIFs. Also ganz klarer Fall: Für eine App wie Googles „Motion Stills“ gibt es durchaus Bedarf; auch wenn Apple ja selbst schon eine nachträgliche Bearbeitung der „Live Photos“ durch die eigene Fotos-App vorsieht. „Motion Still“ geht nämlich über eine „normale“ Bildstabilisierung noch hinaus, außerdem bietet das Programm mehr Export-Möglichkeiten für den Clip bzw. das GIF. Die Resultate sind jedenfalls recht überzeugend:

Wackelfreie Gifs: Motion Stills bringt Ruhe ins bewegte Bild – SPIEGEL ONLINE

(Spiegel Online – Netzwelt vom 09.06.2016)

Schiff Wackel


Schiff Ruhig


Oder als Video:


Bodyguard-Apps für das Smartphone – Sicherheits-Illusion oder echter Schutz?

Unter Datenschutz- und Privacyaspekten kann man gar nicht genug darauf herumreiten, dass wir alle freiwillig mit einer Überwachungswanze durch die Gegend laufen – unserem Handy. Und auf der Tatsache, dass zumindest unser Mobilfunkprovider allerbestens über unser Leben Bescheid weiß – hinzu kommen natürlich dann auch noch die ganzen US-Firmen, deren Apps wir bereitwillig installiert haben. Und interessierte Kreise, die wiederum diese ganzen Daten abschnorcheln.

Aber es gibt ja Situationen, in denen man (bzw. frau…) ganz gerne überwacht wird: Beim nächtlichen Heimweg durch einen Park oder beim frühmorgendlichen Jogging im Grüngürtel etwa. Und da ist es ja sehr naheliegend, die verschiedenen Smartphone-Fähigkeiten in eine App zu packen, die dann so etwas wie ein digitaler Bodyguard sein will: Das Prinzip ist bei allen Lösungen auf dem Markt ähnlich: In der App ist ein Kreis von Kontakten hinterlegt, die sozusagen die „Beschützerfunktion“ übernehmen – das können Freunde sein, oder aber eine Leitstelle, ein Dienstleister. Idealerweise rund um die Uhr mit garantiert ausreichenden Kapazitäten erreichbar – das kostet typischerweise dann auch etwas.

Wenn die App gestartet wird, bekommen die „Beschützer“ die Geodaten des Smartphones übermittelt. Und dann gibt es eine „Ziel erreicht, alles in Ordnung“-Funktion – aber natürlich auch das Gegenteil, den Alarmknopf. Im Notfall wird direkt oder über den „Beschützer“ die Polizei alarmiert – und die hat (im Gegensatz zu einem typischen telefonischen Anruf in Panik…) wenigstens schon einmal die genaue Ortsbeschreibung. Und kann insofern schnellstmöglich anrücken. Das bedeutet in Deutschland (wo die Apps im Gegensatz zu anderen Ländern noch nicht so gebräuchlich sind oder in ihren „Premium“-Varianten auch noch nicht verfügbar…): so ungefähr nach 10 Minuten ist Hilfe vor Ort; die genaue Zeit hängt natürlich von allen möglichen Faktoren ab.

Und bis dahin ist frau/man natürlich längst ausgeraubt, vergewaltigt, verblutet oder erstickt, um nur einmal die traurige Palette der Möglichkeiten aufzuzählen. Im Zweifelsfall – das fügt dann noch ungeahnte traumatische Erfahrungsmöglichkeiten mit hinzu – kann der Freund an seinem Smartphone oder der Dienstleister in der Leitstelle alles mit anhören. Denn direkt helfen kann er nicht – und auch nicht einen potenziellen Angreifer direkt abschrecken. Das ist eine banale Erkenntnis. Sollte man meinen. Tatsächlich droht hier aber eine zusätzliche Gefahr: Die nämlich, dass „Bodyguard“-App-User mit dem „gefühlten“ Mehr an Sicherheit nun plötzlich eine andere Risikokalkulation anstellen als vorher. Und halt einen Gang in der Dunkelheit antreten, wo sie sonst ein Taxi genommen hätten.

Das ist keineswegs hypothetisch, sondern fast zwangsläufig – die unzähligen Erfahrungen mit hasardierenden Wanderern oder Kletterern seit der Verfügbarkeit von Handys geben da ein gutes Beispiel. Der psychologische Aspekt, dass die hinzugeblendete Virtualität und die Dauerkommunikation mit Freunden und Followern den Blick für nach wie vor existierende reale Gefahren völlig vernebelt, liess sich vor ein paar Tagen schön im Statement einer jungen Frau nach den Blitzeinschlägen bei „Rock am Ring“ ablesen: „Das hätte ich nicht gedacht, dass es so schlimm wird.“ Klar, auf dem Screen bei WhatsApp war die Welt ja auch in schönster Ordnung und man war ja schließlich Teil eines gerade livegestreamten und kommunizierten „Events“; und außerdem hatte die Wetter-Radar-App doch Hagel und Blitz 400 Meter weiter nördlich vorüberziehen lassen. 🙂

Das alles soll nicht heißen, dass die Security-Apps nicht ihren Wert haben. Aber wie bei allen anderen Errungenschaften der modernen Technik – Gehirn und gesunden Menschenverstand angeschaltet lassen hat nach wie vor allerhöchste Priorität.

„WayGuard“: Handy-App als Begleitschutz – SPIEGEL ONLINE

(Spiegel Online – Netzwelt vom 08.06.2016)
Google schmeißt antisemitische Chrome-Extension aus dem App-Store

Man kann ja den israelischen Premier für einen opportunistischen Unsympathen halten, die irrlichternden Vertreter kleinerer rechter/orthodoxer israelischer Parteien für komplette Vollidioten und Nazi-Wiedergänger mit verdrehtem Vorzeichen – wer aber andererseits der schönen Verschwörungstheorie von den geheimen Plänen des „Weltjudentums“ zur Erlangung der Weltherrschaft frönt, ist komplett gehirnamputiert. Betrifft also größere Teile der Weltbevölkerung 🙂 …

Und für diese Klientel ist es natürlich auch schon eine aufklärerische Tat, Juden als Juden zu identifizieren – im Netz zum Beispiel. Weil, wer ein Jude ist, bei dem ist ja alles klar. Ob Investmentbanker, Politikerin oder Chef eines Internet-Unternehmens. Oder so. Und zur Kennzeichnung dieser Juden, bei denen ja dann alles klar ist, da gibt es halt die drei Klammern. Also z.B. (((Michael Gessat))) – da steht jetzt die innerste Klammer für: Juden zerstören die Familie. Die mittlere: Juden zerstören die Nation durch Immigration. Und die äußere steht für das internationale Judentum. So weit, so einleuchtend.

Für die angesprochenen Gehirnamputierten ist da natürlich eine Browser-Extension wie „Coincidence Indicator“ ganz hilfreich – da weiß man eben schon beim Besuch auf irgendwelchen Webseiten: Jude, alles klar. Nach einem Bericht der Website mic letzte Woche hat nun allerdings Google die Extension aus dem App-Store geschmissen. Warum nur – was kann denn daran antisemitisch sein, einen Juden als Juden zu identifizieren? (Krokodiltränen-vergieß, naiver Augenaufschlag…) Genau. Um die Diskussion etwas zu befeuern – und um ein Zeichen gegen den antisemitischen Schwachsinn zu setzen, hat jetzt Brian Teeman von Joomla eine Gegenkampagne gestartet; hat selbst die drei Klammern um seinen Twitter-Usernamen ergänzt – mit der Aufforderung an alle, es ihm da gleich zu tun.

DRadio Wissen – Schaum oder Haase vom 06.06.2016 (Moderation: Thilo Jahn)

Missbrauchsvorwürfe: Tor trennt sich von Jacob Appelbaum

Anonyme Beschuldigungen sind wohlfeil, auch oder gerade wenn sie mit großer Öffentlichkeitswirkung ins Netz gestellt werden. Wenn der Beschuldigte allerdings einer der Personen mit dem größten Impact-Faktor im Netz oder zumindest in der „Netzaktivisten“-Szene ist und ein Teil der Vorwürfe gerade darin besteht, er habe diese Meinungs- und Unterstützermacht immer wieder für Mobbingaktionen eingesetzt, für den Diebstahl der Ideen und Entwicklungen anderer? Wenn aus dem Kreis seiner Arbeitskollegen und Arbeitgeber verlautet, so richtig überraschend kämen die Vorwürfe nicht, da seien schon lange entsprechende Gerüchte im Umlauf gewesen? Wenn eine Anzahl von Leuten – nicht anonym, sondern ganz offen – diagnostizieren, die fragliche Person sei unverkennbar „persönlich schwierig„?

Dann beweist das immer noch nichts, gibt aber immerhin zu denken. Die Rede ist von Jacob Appelbaum, quasi der „Star“ der Netzaktivistenszene – nach eigener Wahrnehmung und Inszenierung, so heißt es jetzt, aber auch in der Wahrnehmung der medialen Öffentlichkeit. Appelbaum soll sich nicht nur mit fremden Federn geschmückt haben, ihm werden sexuelle Übergriffe und Manipulationen vorgeworfen. Nach intensiver Diskussion hat sich das Tor-Projekt von seinem Aushängeschild getrennt – Betroffene werden aufgefordert, sich zu melden. Die sich selbst als „Opfer“ empfindenden Berichterstatter auf der Website jacobappelbaum.net wollen vor allem eines erreichen – andere vor den manipulativen Kräften und Absichten eines Mannes mit Star-Status warnen.

Nun ist halt ein angeblicher oder tatsächlicher Missbrauch, der sich „fließend“ aus einer einvernehmlichen sexuellen Beziehung heraus entwickelt, immer noch sehr viel schwieriger zu beurteilen, als wenn ein Maskierter im Park über eine Joggerin herfällt. Dass es da zwischen Wahrnehmung und Wirklichkeit (wenn es denn überhaupt eine objekte Wirklichkeit gibt…) Interpretationsspielraum gibt, ist klar – andererseits: „Nein“ heißt „Nein“. Oder doch vielleicht auch nicht? Man denkt an den Fall Kachelmann, man denkt vor allem natürlich an den Fall Assange. Und damit ist dann auch noch die ganz spezielle Komponente im Spiel: Sind die ganzen Vorwürfe vielleicht eine abgekartete Geheimdienst-Operation, ganz nach der Blaupause der von Edward Snowden geleakten und von Jacob Appelbaum präsentierten NSA-Strategiepapiere?

Kann theoretisch sein. Eignet sich aber andererseits wiederum möglicherweise als wohlfeile Ausrede, derer sich natürlich die „Ankläger“ auch schon bewusst sind – mit ein Grund für sie, anonym zu bleiben. Letztlich ist das aber keine haltbare Strategie. Die Auseinandersetzung sollte mit offenem Visier stattfinden. Auch wenn man einen Bericht wie den von Nick Farr liest, bleiben Fragen offen – die angebliche Chancenlosigkeit einer Konfrontation mit einer anderen Person anzuerkennen (jetzt einmal von wirklich alternativlosen Situationen abgesehen…) heißt ja auch die eigene Opferrolle annehmen. Vielleicht herrscht in den „Netzaktivisten“-Kreisen tendenziell (subjektiv nachvollziehbarerweise…) eine verzerrte (und hier selbst-destruktive…) Weltwahrnehmung, dass die Zahl der Follower allen Ernstes den Wert und die Macht einer Person bestimmt.

Star der Netzaktivisten unter Beschuss · DRadio Wissen

DRadio Wissen – Schaum oder Haase vom 06.06.2016 (Moderation: Thilo Jahn)

Nachklapp zur Sendung: Inzwischen hat Jacob Appelbaum selbst zu den Vorwürfen Stellung bezogen. Die Anschuldigungen seien komplett haltlos, auch wenn es vielleicht „unausweichlich“ Momente von unabsichtlichen Verletzungen der Gefühle anderer in professionellen oder privaten Situationen gegeben haben könnte. Dafür habe er sich entschuldigt, und er werde sich weiter entschuldigen und daran arbeiten, eine bessere Person zu werden.

FAZ und Anonymous-Faker fachen Verwirrung um „Anonymous-Kollektiv“ an

Wenn ich die heutige FAZ-Ausgabe schon am Morgen gelesen hätte, wäre mir der Kaffeelöffel aus der Tasse gefallen. Jetzt ist mir fast noch das Gute-Nacht-Schokoeis im Hals stecken geblieben. Denn als wäre die Sache mit „Anonymous-Kollektiv“ nicht schon unbegreiflich verwirrend genug für alle, die hinter jeder Guy-Fawkes-Maske unbegreiflich verwirrendes vermuten – nun werfen auch noch Qualitätspresse und unverantwortliche Zeitgenossen aus dem sogenannten „Internet“ weitere Nebelkerzen in die aufgeheizte Gemengelage:

Fragt man bei Anonymous nach, so erfährt man, dass die Seite „Anonymous Kollektiv“ tatsächlich bis 2012 von drei Anonymous-Mitgliedern administriert worden sei …„Bei einem Streitthema wurden die drei Admins rausgeworfen“, teilt Anonymous auf Anfrage mit.

Dazu möchte ich festhalten – ich weiß nicht, wo genau Artikelautorin Andrea Diener nachgefragt bzw. ihre Anfrage gestellt hat. Bei Anonymous; genauer gesagt, beim echten Anonymous-Kollektiv jedenfalls definitiv nicht.

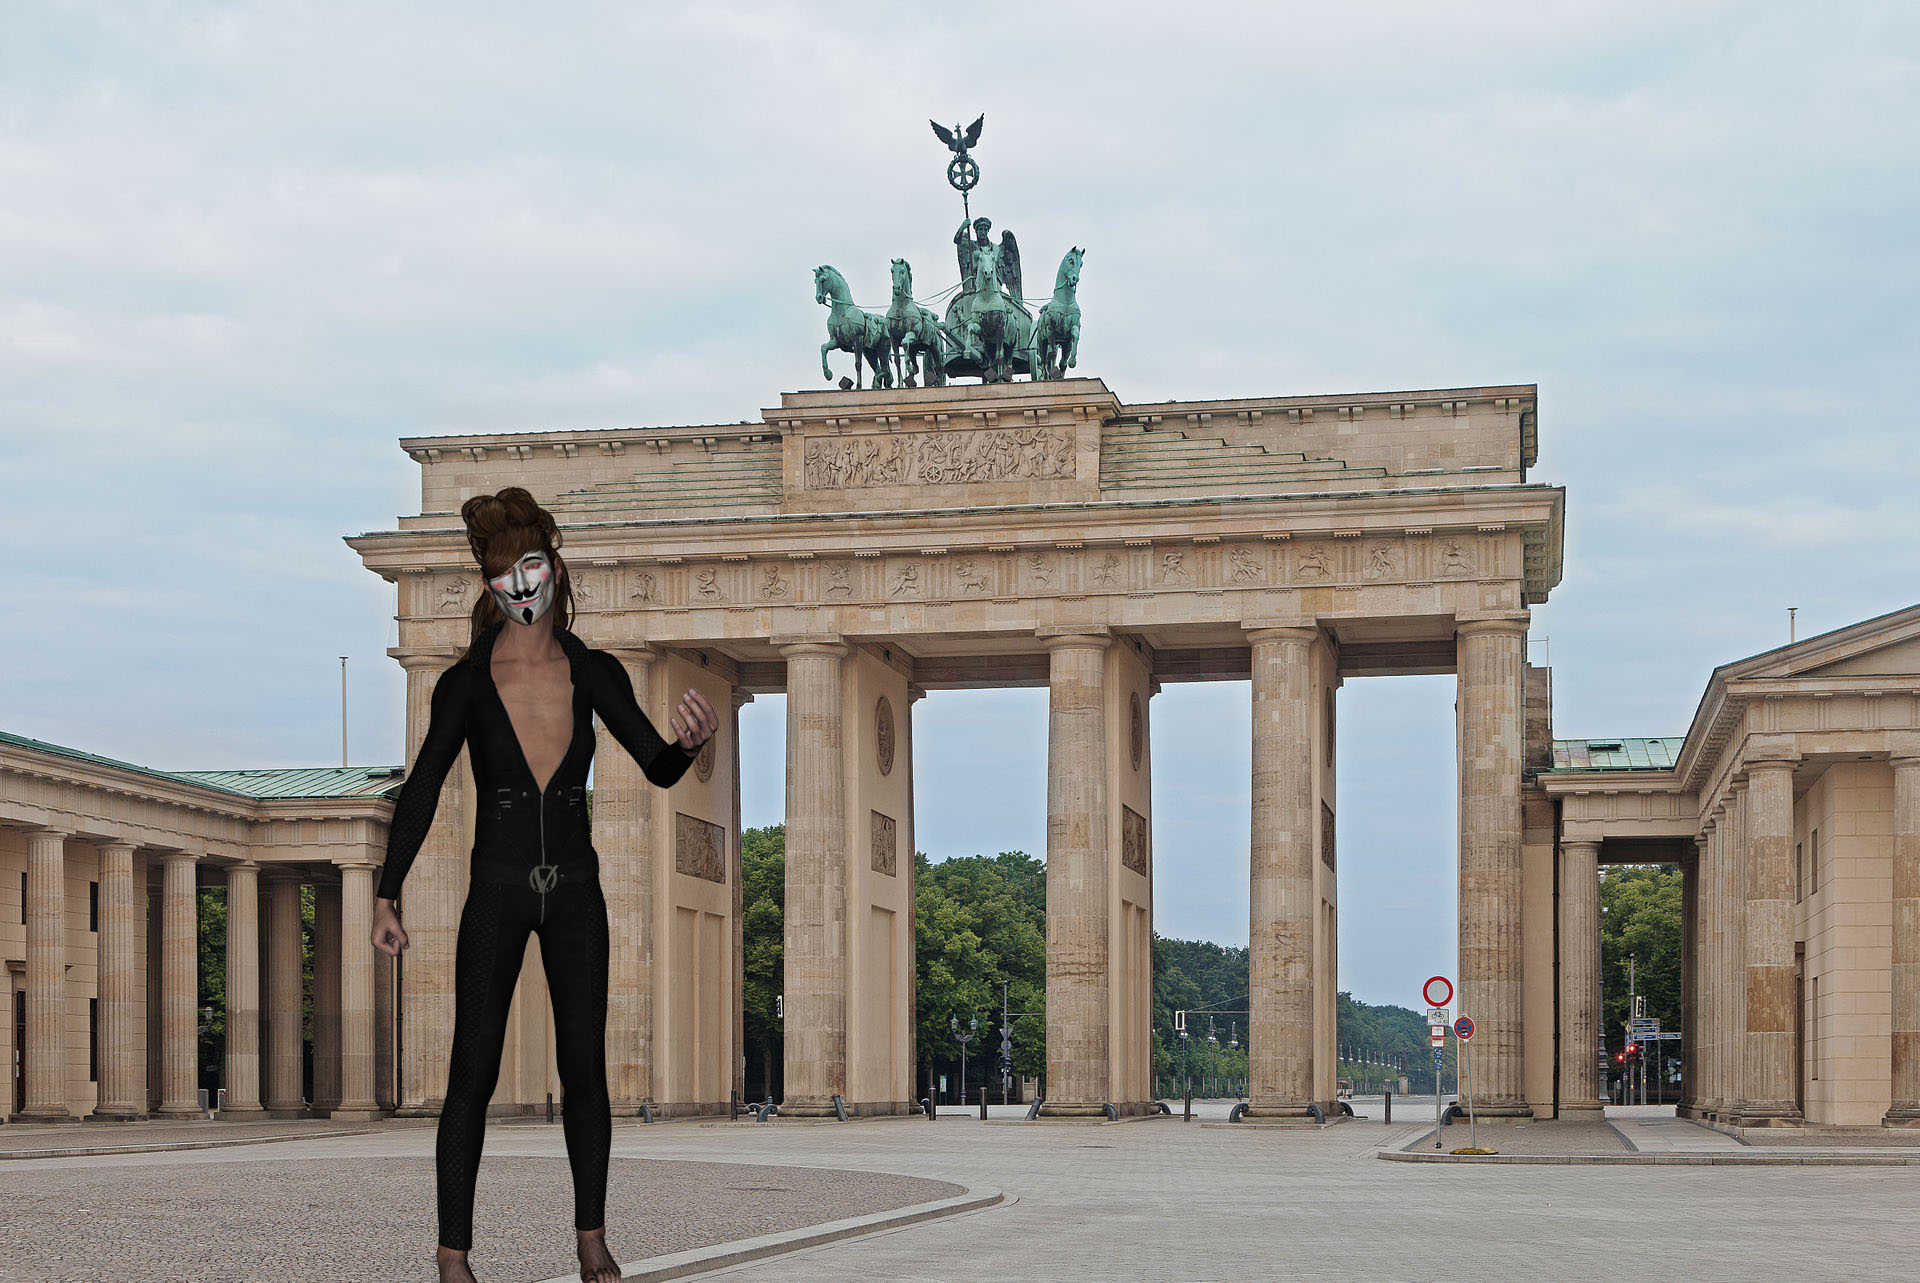
Der anonyme Pressesprecher von Anonymous vor dem Brandenburger Tor. (Thomas Wolf, www.foto-tw.de Montage: anonym)

Der anonyme Pressesprecher von Anonymous vor dem Brandenburger Tor. (Thomas Wolf, www.foto-tw.de CC BY-SA 3.0 Montage: anonym)

Anonymous-Sprecher N.N. teilt hierzu ganz offiziell folgendes mit:

„Die Seite „Anonymous-Kollektiv“ ist weder bis 2012 noch sonst irgendwann von drei oder sonst wievielen Anonymous-Mitgliedern administriert worden. Das wüsste ich sonst schließlich. Die im Namen von Anonymous Erklärungen abgebenden angeblichen Anonymous-Vertreter tun dies zu Unrecht, sie sind überdies keine Mitglieder von Anonymous und waren dies auch nie. Eine Unterlassungserklärung an FAZ und Pseudo-Anonymous ist bereits unterwegs, erwartet sie. Wir sind Anonymous. Wir sind Legion. Und wir werden Desinformation in unserem Namen niemals zulassen.“

Teuflisch guter Phishing-Versuch von „bsi@ffpr.de“

Jetzt habt ihr mich doch fast drangekriegt. Mit einer maßgeschneiderten Email. Fehlerfrei formuliert. Persönliche Ansprache. Thematisch passend zu meinem beruflichen Interest-Profil (und auch noch inhaltlich passend zur teuflischen Absicht, wie feinsinnig…). Natürlich mit entsprechenden Links, auf die man nur noch sorglos draufklicken muss. Ich bring die Mail hier mal im Zitat – aber Achtung, bloß nirgendwo draufklicken!!!!

Sicherheitsrisiko: E-Zigarette als trojanisches Pferd kann Computervirus einschleusen

Bonn, 30. Mai 2016 – Pünktlich zum Weltnichtrauchertag am 31. Mai weist das Bundesamt für Sicherheit in der Informationstechnik (BSI) darauf hin, dass das Rauchen einer E-Zigarette nicht nur für die Gesundheit, sondern auch für den Computer schädlich sein kann: Werden die E-Zigaretten per USB mit Computern verbunden, können diese zum Einfallstor von Schadprogrammen werden.

Die meisten Computernutzer wissen heute zumindest theoretisch über die größten Gefahrenquellen wie verseuchte E-Mails oder infizierte Websites Bescheid. Cyber-Kriminelle sind jedoch erfindungsreich und können selbst mit einer E-Zigarette einen Schadcode in einen Computer einschleusen. Der Einstiegspunkt ist dabei der USB-Anschluss. Denn eine E-Zigarette muss wie jedes elektrische Gerät von Zeit zu Zeit geladen werden. Dabei bietet sich aus Komfortgründen der USB-Port des Rechners an, da dieser nicht nur Daten übertragen, sondern auch Geräte mit Strom versorgen kann. Wird nun in einem Gerät mit USB-Stecker ein Mikrochip versteckt, der einen schädlichen Code enthält, kann dieser über den USB-Port direkt in den Rechner gelangen, und zwar ohne von einer Firewall aufgehalten zu werden. Dies gelingt vor allem dann, wenn das USB-Gerät vom Computer als Haupteingabegerät wie beispielsweise die Tastatur erkannt wird, da diese oft umfangreiche Zugriffsrechte besitzt.

Um sich vor dieser Angriffsart zu schützen, sollten Nutzer keine USB-Geräte unbekannter oder zweifelhafter Herkunft mit ihrem Computer verbinden. Das gilt für USB-Sticks ebenso wie für beliebte Schreibtisch-Gadgets wie Mini-Ventilatoren im Sommer oder eben die E-Zigarette. Um das Risiko einer Infektion zu vermeiden, empfiehlt es sich, ein USB-Ladegerät anzuschaffen, das einfach klassisch an die Steckdose angeschlossen wird – und den Computer nur mit wirklich vertrauenswürdigen Geräten zu verbinden.

Weitere Informationen zum Thema finden Sie unter:
https://www.bsi-fuer-buerger.de/BSIFB/DE/Risiken/Schadprogramme/Infektionsbeseitigung/infektionsbeseitigung_node.html
Pressekontakt:
Bundesamt für Sicherheit in der Informationstechnik Pressestelle
Tel.: 0228-999582-5777
E-Mail: presse@bsi.bund.de <mailto:presse@bsi.bund.de>
Internet: www.bsi.bund.de <http://www.bsi.bund.de>
Kontakt BSI Themendienst:
Fink & Fuchs Public Relations AG
Berliner Straße 164
65205 Wiesbaden
Tel.: 0611 / 74 131 – 0
E-Mail: bsi@ffpr.de <mailto:bsi@ffpr.de>
Wenn Sie in Zukunft keine E-Mail-Nachrichten des BSI-Themendienstes erhalten möchten, teilen Sie uns das bitte mit, indem Sie hier <mailto:bitdefender@ffpr.de?subject=Abmelden>  klicken.

Trojanisches Pferd raucht was


Nicht schlecht, was?? Trojanisches Pferd mit ner E-Zigarette, was? Hehe! Aber nicht mit mir, Brüder! Warum um alles in der Welt sollte das BSI Pressemitteilungen an einen Dienstleister auslagern, warum um alles in der Welt sollte die Mail nicht von presse@bsi.bund.de kommen (vielleicht sogar mit ner digitalen Signatur), sondern von einer obskuren PR-Agentur (mit einer zugegebenermaßen super-gefaketen und passenden Website, auf der die angeblichen Kunden aufgelistet sind…)? Aber die letzte Hürde habt ihr dann doch gerissen, da habt ihr euch dann doch verraten, Brüder! Abmelden vom BSI-Themendienst über die Emailadresse bitdefender@ffpr.de ? Ja klar! War echt ein guter Versuch. Aber nicht mit einem Computer-Vollprofi wie mir!! Outlook hat eure Phishing-Mail eh in den Spam-Ordner reingepackt.

Family-Tarif beim Streamen – Dumping auf Kosten der Musiker?

Es gibt schon Super-Schlaumeier mit super „Dealz“-Ideen. Wie wäre es hiermit: Einen philippinischen Spotify-Account anlegen, dort den Family-Tarif wählen. Kostet – den ortüblichen Einkommens- und Lebensverhältnissen angepasst – 194 Pesos. Umgerechnet 3,72 Euro. Bezahlt wird per extra eingerichtetem philippinischen Paypal-Konto. Dann das ganze hier mit fünf anderen Schlaumeiern sharen; mit einer gefakten Adresse, die man sich aus Google Maps holt. Macht monatlich 62 Cent pro Nase fürs Musikhören bis zum Abwinken – oder, wenn der Leit-Schlaumeier seinen Aufwand bezahlt haben will oder gar etwas am „Deal“ verdienen; vielleicht einen Euro.

Mit Fairness hat so ein Abo natürlich nicht mehr allzuviel zu tun, das ist vielmehr wegen des viel breiteren Katalogs und der Bequemlichkeit einfach besser als nur Klauen („Raubkopieren“ 🙂 ). Aber letztlich ist der Gedanke „die Musik ist mir etwas wert“ auch nur eines der vielen Motive beim Geschäftsmodell Streaming. Das Ganze ist eine labile Balance zwischen den Interessen der Produzenten, Zwischenhändler und Konsumenten – und jeder Player spielt nach eigenen Regeln. Und die werden wiederum zuweilen von anderen vorgegeben. Ob z.B. Spotify (und auch Netflix…) wirklich bewusst und aus freien Stücken auf Dumping setzt, wie Moritz Stückler bei t3n beklagt, das ist noch die Frage.

Denn – auch das erwähnt Stückler ja – die Preisvorgabe kommt von Apple, mit komfortablem Cash-Speck zur Querfinanzierung im Rücken. Da bleibt Spotify schlicht nichts anderes übrig, als nachzuziehen. Die Kundschaft ist höchst preissensibel, das Produkt sehr ähnlich und austauschbar. Und die mangelnde Kontrolle der Schlaumeier-Familys? Ist wahrscheinlich eine ganz schlichte Abwägung des Kosten-Nutzen-Aufwandes. Wenn jetzt die ganze Welt auf die Philippinen abwandert, dann gibt’s wahrscheinlich bald eine Kontrolle der IP-Nummer. Aber bei ein paar tausend Leuten mit aufwendiger Recherche, mit Sperre und anschließender Korrespondenz nachzuhaken, immer in der Gefahr, auch normale Kunden zu nerven oder fälschlich zu verdächtigen – das wäre nicht sehr attraktiv für Spotify. Die Schlaumeier sind halt eingepreist in der Gesamtkalkulation. Und ob die fair ist, das ist ja noch die offene andere Frage.

Aber die grundsätzliche Diagnose bei t3n stimmt natürlich – vor lauter Geiz kann man ein Produkt vor die Hunde gehen lassen. So wie das deutsche Schweinekotelett oder den Wasser- und Antibiotika-aufgepimpten Pangasius. Wem’s halt schmeckt 🙂 …

Dumpingpreis auf Kosten der Musiker? · DRadio Wissen

DRadio Wissen – Schaum oder Haase vom 30.5.2016 (Moderation: Till Haase)

Papst Franziskus trifft sich mit YouTube-Stars

Die Zeiten, als das Internet für die katholische Kirche noch als Sündenpfuhl und Werkzeug des Teufels galt, die sind schon ein Weilchen vorbei: Spätestens seit Dezember 2012, als der Papst – damals noch „Wir sind Papst“-Benedikt XVI. – mit dem Twitter-Account @pontifex loslegte. Sein Nachfolger Franziskus macht da konsequent weiter: seit März ist er auf Instagram unterwegs. Und gestern hat sich das Oberhaupt der katholischen Kirche im Vatikan mit YouTube-Stars aus aller Herren Länder getroffen – eine knappe Stunde dauerte das Beisammensein, alle sollen viel Spaß gehabt haben.

Ausgesprochene Gangsta-Rapper mit einer inkompatiblen Diktion waren nicht eingeladen – aber die Gäste waren auch keinesfalls Special-Interest-Hallelujah-Blogger, sondern eine ganz am Mainstream angelehnte Mischung; z.B. aber auch mit Rassismus-konträrem Hintergrund. Aber selbst für das Thema „Beauty“ hatte der Pontifex eine integrierende Interpretation: Das zu predigen und zu verbreiten, habe doch zumindest eine anti-agressive Wirkung. Auch ein virtuelles Angebot sei besser als gar keines, so Franziskus – das passt ja in gewisser Weise zum Thema „Glauben“ insgesamt 🙂 …

Was das direkte Social-Media-Erleben betrift – Franziskus ist da ganz offen: Er selbst surft weder im Netz herum noch verbringt er seine Zeit vor der Glotze. Sehr vernünftig. Insofern ist es bei ihm wie bei anderen Profis – da twittern und instagrammen PR-Schergen unter seinem Account. Ein Tweet wie „Pray for me“ ist also auch kein Zeichen einer Krebserkrankung oder einer akuten moralischen Anfechtung, sondern referiert einfach auf das Pontifikats-Motto von Franziskus. Gut, dass nicht schon die komplette Transzendenz bei Mark Zuckerberg gelandet ist 🙂 …

DRadio Wissen – Schaum oder Haase vom 30.05.2016 (Moderation: Till Haase)

The DAO: Venture-Crowdfunding mit Attitüde

So eine normale Firma ist ja eine ziemlich autoritäre Angelegenheit – da hat ein Vorstand das Sagen, meist handelt es sich um einen Mann oder ein paar Männer, und die werden für das „Sagen-wo’s-langgeht“ recht anständig bis recht unanständig (gut…) bezahlt. Wenn der Laden läuft (tatsächlich oder vermeintlich…), dann gibt’s noch mehr Geld („Bonus“), aber auch die Aktionäre und Kunden freuen sich. Wenn die Geschäfte oder Produkte floppen, dann bekommt der Vorstand den Laufpass (meist aber mit üppiger Abfindung…), die Aktionäre und Kunden sind sauer, im schlimmsten Fall geht die Firma Pleite.

Aber warum muss eigentlich alles in die Hand eines Einzelnen oder eines kleinen Führungsteams liegen? Jetzt gibt es – im Netz, wo sonst – einen radikalen Gegenentwurf: „The DAO“. Die Abkürzung steht für „Dezentrale autonome Organisation“. Und was darunter konkret zu verstehen ist, das kann man noch mit jeder Menge Phantasie füllen: Das Wirtschaftssystem der Zukunft, die Transformation des Kapitalismus? Eine Nerd-Venturekapitalfirma? Auf jeden Fall jetzt schon das bislang erfolgreichste Crowdfundingprojekt der Geschichte. Das gerade einmal dabei ist, sich erste Strukturen zu verschaffen.

Wie sich „The DAO“ schlägt, wenn sie aus ihrer dezentralen autonomen Virtualität heraus erst einmal intensiven Kontakt mit der lokalen und von althergebrachten Schwächen, Vorschriften und Begierden geprägten realen Welt aufgenommen hat, das ist noch die Frage. Die Willensbildung durch Crowd und Algorithmen ist ja auch erfahrungsgemäß in der Praxis auch nicht so einfach wie in der Theorie („Liquid Democracy“). Und ob eine dezentrale, autonome Gruppe überhaupt (dazu noch per Geldbeutel…) per se bessere Entscheidungen trifft als ein einsamer Leithammel, das wurde auch noch nicht empirisch nachgewiesen. Aber vielleicht ist ja bei „The DAO“ auch einfach (ein Stück weit…) schon der Weg das Ziel.

The Dao: Crowdfunding-Projekt zum Mitbestimmen · DRadio Wissen

(DRadio Wissen – Schaum oder Haase vom 17.05.2016 (Moderation: Thilo Jahn)

Windows 10, die Kommandozeile und der endgültige Wahnsinn

Ich hatte irgendwann mal peu a peu so diverse SSDs in den Rechner eingebaut, aber gebootet hatte das (umgetopfte…) Windows immer noch von der Harddisk. Die wollte ich jetzt zur Feier des Umstiegs auf Windows 10 aufs Altenteil schicken. Am Anfang habe ich ganz naiv gedacht – Festplatte abklemmen, booten mit Windows-DVD und Reparatur-Option wählen – fertig. Pustekuchen. Ach so – die DVD im Uefi-Modus booten. Immer noch Pustekuchen. Festplatte wieder drangeklemmt – ein Versuch mit EasyBCD (Datenträgerverwaltung und Partition Manager waren eh hilflos…) – Pustekuchen. Ein Versuch mit der c’t-Rettungs-Disk, sind ja diverse Tools drauf. Pustekuchen. Dann hab ich irgendwann einen Artikel aus dem Archiv gekramt, wie eigentlich Windows von einem GPT-Laufwerk startet.

Aha, da war ja auch eine 128MB große versteckte Partition vor der eigentlichen Windowspartition. Das war aber mitnichten die EFI/Startpartition, die es gebraucht hätte, sondern die quasi unnütze MSR-Partition. Seit Windows 10 ist die immer noch ohne konkrete Aufgabe, aber standardmäßig auch nur noch 16MB groß. Das traf sich gut – dann brauchte ich die alte MSR ja nur zu löschen, und in den freien Platz die Systempartition mit 112 MB und dahinter in Gottes Namen eine MSR mit 16 anzulegen. Löschen ging ja mit Partition Manager, eine neue FAT16-Partition reinsetzen auch. Aber die startbar zu machen? Pustekuchen. Neuer Versuch mit EasyBCD. Pustekuchen. Neuer Versuch mit der Rettungs-Disk. Pustekuchen. Die ganzen tollen Tools können das nicht.

Da musste ich also allen Ernstes auf die Kommandozeile. Windows 10 mit DOS-Befehlen einrichten. „select disk 0. select partition 0. delete partition 0. create partition efi size=112“ usw. Das gleiche mit der MSR-Partition. Während ich da so vor mich hintippe und zwischendurch hochscrolle, um noch mal die Hilfefunktion nachzuschauen, geschieht plötzlich das Unfassbare: Mein iPad links auf dem Schreibtisch geht an. Von alleine. Und in der Passworteingabezeile erscheint ein Buchstabe bzw. Pünktchen. Noch eins, noch mehrere. Von Geisterhand. Ich bin vom Donner gerührt. Anscheinend ist die Sache irgendwie synchron zu meiner Mausradbewegung. Jetzt geht der Cursor wieder rückwärts, ein paar Pünktchen. Dann wieder neue Buchstaben nach vorn.

Alles klar, denke ich – jetzt ist es soweit. Der Wahnsinn ist da, Voodoo war ja eh schon alles in den letzten Tagen. Die Matrix ist aus den Fugen. Oder werde ich gerade gehackt per WLAN? Oder eine elektromagnetische Einstreuung vom Mauskabel oder vom Bildschirm, getriggert durch die antiken DOS-Befehle? Ich filme das Ganze und mache dann erst mal die SSD-Sache fertig. Laufwerksbuchstaben zuweisen, Ordner anlegen, EFI-Bootdateien von der DVD rüberkopieren. Startreparatur von der DVD auswählen – und tatsächlich: Diesmal repariert die tatsächlich was. Windows 10 startet ohne Festplatte direkt von der SSD. Jetzt will ich erstmal im Internet schauen, ob irgendwelche anderen iPad-Besitzer schon mal eine ähnliche Geisterstunde erlebt haben.

Da fällt mein Blick zunächst auf den Gamecontroller und mich durchzuckt eine erste Erleuchtung. Der ist ja zwar nicht angeschlossen. Aber dahinter, vor dem Monitor, unter Kabeln und diversen Handbüchern und DVDs vergraben, da liegt meine kleine Mini-Blutooth-Tastatur. Die hatte ich am Tag zuvor als Alternative für die „kaputte“ USB-Tastatur ausprobiert. War also eingeschaltet und hatte sich mit dem iPad gekoppelt. Und war wohl ganz leicht unter Druck geraten unter dem Stapel. So weit zum Thema Kommandozeilen-Voodoo. Zeit, ins Bett zu gehen.