Spammer droht, mich als Spammer dastehen zu lassen

Ich wundere mich ja immer wieder, wie dreist irgendwelche Arschlöcher versuchen, ihre Mitmenschen übers Ohr zu hauen. Ob jetzt in der analogen Welt mit Enkeltrick oder einem Telefonanruf:

„Hier die Kriminalpolizei, in Ihrer Nachbarschaft hat es Einbrüche gegeben. Auch Sie sind offenbar Ziel der Ganoven. Wir kommen jetzt gleich mal bei Ihnen vorbei, um Ihren Schmuck oder Ihre Bargeldbestände in Sicherheit zu bringen.“

(Ist allen Ernstes bei meinen Tanten so passiert – schade, dass ich nicht da war, sonst hätten wir ja mal drauf eingehen können und ich hätte dem Abholer mein Eisen 6 über die Rübe gezogen…) Aber damit hätte ich mich ja wiederum strafbar gemacht, klar.

Oder in der digitalen Welt mit irgendwelchen Quatsch-Mails: „Reklamieren Sie jetzt sofort ihren bislang nicht abgerufenen Lotto-Gewinn; oder den Nachlass des unglücklicherweise verstorbenen Ministers Wuggo Waggabuggo aus Nigeria…“ Die ganzen Analog- und Cyber-Verarscher spekulieren ja auch „nur“ auf die Dummheit der Menschen; am liebsten auf die von älteren oder aus anderen Gründen etwas argloseren. Teilweise kommen die Verarscher selbst aus benachteiligten gesellschaftlichen Gruppen (um das mal total „political correct“ zu formulieren 🙂 ) oder aus Ländern mit Armut und gesellschaftlichen Problemen. Wahrscheinlich hatten auch viele von den Verarschern eine schwierige Kindheit.

Mein spontaner Impuls ist trotzdem, den Drecksäcken einfach mal so richtig die Fresse zu polieren. Kommen wir mal zu konkreten Beispielen. Die Masche mit dem Erpressungs-Spam:

„Ich habe Ihren Computer gehackt. Und Sie mit Ihrer eigenen Webcam dabei gefilmt, wie Sie beim Besuchen von Porno-Websites vor dem PC onanieren. Herzlichen Glückwunsch, Sie haben einen guten Geschmack! Wenn Sie nicht wollen, dass ich das Splitcam-Video an alle Ihre Kontakte maile, zahlen Sie soundsoviel Bitcoins an die Adresse soundso…“

– die ist ja nun mittlerweile schon etwas älter. So richtig überzeugend ist die Drohung ja auch nicht, wenn man wie ich gar keine Webcam hat. „Isch ‚abe gar keine Auto“ 🙂

Gestern habe ich aber mal einen originellen neuen Erpressungsversuch  bekommen, und zwar als Kommentareintrag auf einem WordPress-Blog:

Autor: Joshuaepimb (IP: 141.98.103.30, 141.98.103.30)
E-Mail: fgedufd@yfgeufds.com
URL:
Kommentar:
Hey. Soon your hosting account and your domain forsttierarzt.de will be blocked forever, and you will receive tens of thousands of negative feedback from angry people.

Pay me 0.5 BTC until June 1, 2019.
Otherwise, you will get the reputation of a malicious spammer, your site forsttierarzt.de will be blocked for life and you will be sued for insulting believers. I guarantee this to you.

My bitcoin wallet:19ckouUP2E22aJR5BPFdf7jP2oNXR3bezL

Here is a list of what you get if you don’t follow my requirements:
+ abuse spamhouse for aggressive web spam tens of thousands of negative
+ reviews about you and your website from angry people for aggressive
+ web and email spam lifetime blocking of your hosting account for
+ aggressive web and email spam lifetime blocking of your domain for
+ aggressive web and email spam Thousands of angry complaints from angry
+ people will come to your mail and messengers for sending you a lot of
+ spam complete destruction of your reputation and loss of clients
+ forever for a full recovery from the damage you need tens of thousands
+ of dollars
All of the above will result in blocking your domain and hosting account for life. The price of your peace of mind is 0.5 BTC.
Do you want this?
If you do not want the above problems, then before June 1, 2019, you need to send me 0.5 BTC to my Bitcoin wallet: 19ckouUP2E22aJR5BPFdf7jP2oNXR3bezL
How do I do all this to get this result:

  1. I will send messages to 33 000 000 sites with contact forms with offensive messages with the address of your site, that is, in this situation, you and the spammer and insult people.

And everyone will not care that it is not you.

  1. I’ll send messages to 19,000,000 email addresses and very intrusive advertisements for making money and offer a free iPhone with your website address forsttierarzt.de and your contact details.

And then send out abusive messages with the address of your site.

  1. I will do aggressive spam on blogs, forums and other sites (in my database there are 35 978 370 sites and 315 900 sites from which you will definitely get a huge amount of abuse) of your site forsttierarzt.de.

After such spam, the spamhouse will turn its attention on you and after several abuses your host will be forced to block your account for life.
Your domain registrar will also block your domain permanently.
All of the above will result in blocking your domain and hosting account for life.
If you do not want to receive thousands of complaints from users and your hosting provider, then pay before June 1, 2019.
The price of your peace of mind is 0.5 BTC.
Otherwise, I will send your site through tens of millions of sites that will lead to the blocking of your site for life and you will lose everything and your reputation as well.
But get a reputation as a malicious spammer.
My bitcoin wallet:19ckouUP2E22aJR5BPFdf7jP2oNXR3bezL

Mal zusammengefasst – das Erpresser-Arschloch droht, wenn ich ihm nicht etwas 🙂 Kohle per Bitcoin-Überweisung rüberschicke, in meinem Namen Millionen andere Webseiten zuzuspammen. Das hätte dann zur Folge, dass meine eigene Website entweder durch Anti-Spam-Blacklists oder sogar durch meinen eigenen Provider abgeschaltet und ich meine Netz-Reputation und meine „Kunden“ verlieren würde. Abwenden kann ich das nur, wenn ich dem Erpresser schlappe 3.569,41 Euro (nach aktuellem Bitcoin-Kurs…) zahle. Natürlich hat sich das Erpresser-Arschloch nicht die Mühe gemacht, abzuchecken, ob die Drohung mit dem Reputations- und „Kunden“-Verlust bei einer Website wie „Forsttierarzt“  🙂 plausibel ist. Das Ganze ist genauso ein wohlfeiler Schuss ins Blaue wie die Porno-Webcam-Erpressungsmasche.

Das Erpresser-Arschloch ist sogar saublöd genug, um den Erpressungs-Blogkommentar auch noch wieder zu spammen. Da kam nämlich um 19.32 Uhr der erste Eintrag von:

Joshuaepimb (IP: 141.98.103.30, 141.98.103.30)

E-Mail: fgedufd@yfgeufds.com

Dann um 20.24 Uhr von:

WilliamFex (IP: 137.59.253.16, 137.59.253.16)

E-Mail: geugf@fgeuhfe.com

Dann um 21.40 Uhr von:

PatrickLip (IP: 137.59.253.16, 137.59.253.16)

E-Mail: gudfe@ufguef.com

Und um 22.24 Uhr von:

RichieTew (IP: 137.59.253.16, 137.59.253.16)

E-Mail: guhfue@fygsuf.com

Das heißt, auch wenn ich jetzt vielleicht als etwas minderbemittelter nicht-so-ganz-Checker angesichts des ersten Erpresser-Kommentareintrags verunsichert bin und eventuell sogar mit dem Gedanken spiele, die Kohle rauszurücken – spätestens hier wird mir klar, dass das Erpresser-Arschloch ja ewig weitermachen kann und mich morgen als RäuberHotzenplotz@Hotzenplotz.com und übermorgen als GottDerAllmächtige@GottDerAllmächtige.de weiter erpressen kann. Man kann einen netten, kleinen abgefuckten Erpressungs-Versuch eben auch übertreiben und vermasseln.

Das alles ist natürlich an sich lächerlich. Da hier das Erpresser-Arschloch aber nicht mit einer direkt als Fake durchschaubaren Drohung (wie bei der Onanier-Porno-Variante bei nicht vorhandener Webcam…) droht, sondern mit einer theoretisch tatsächlich beeinträchtigenden Handlung (ich hoffe mal, dass wenigstens Spam-Blacklists nicht auf gefälschte Mail-Header reinfallen…), werde ich jetzt mal Anzeige erstatten. Interessanterweise sind ja Bitcoin-Wallets längst nicht so anonym, wie sich das manche Arschlöcher vorstellen.

Ich werde hier über die Weiterentwicklung berichten; vielleicht landet ja am Ende ein Arschloch (vermutlich mit schwieriger Kindheit…) im Knast. Da glaube ich allerdings selbst nicht so ganz dran. Von daher mal – als Alternative zum Schlag in die Fresse folgendes:

Embed from Getty Images

Ich habe gerade eine Voodoo-Zeremonie durchgeführt. Har, har!!! Du Erpresser-Arschloch und alle deine Verwandten werden nun auf grausamste Weise sterben. Hilfsweise sind auch meine Russische-Mafia-Killer bereits ausgeschwärmt. Erwarte Dein bitteres Ende ab sofort in jeder Sekunde! Har, har, har!!!
Photoshop hilft immer

Mir ist ja so manches beim Golf immer noch ein Mysterium. Ich meine jetzt mal nicht so Sachen, warum ich plötzlich von einem Tag auf den anderen 30 Meter kürzer schlage oder den Ball plötzlich wieder toppe. Nein, dabei wird mir ab sofort mein Wunder-Armband helfen. Ich spreche jetzt hier von meinen Polos. Natürlich hab ich mich an den Golf-Bekleidungs-Codex angepasst und mir seit meinem Einstieg in die Sportart diverse dieser unverzichtbaren, aber für den normalen Wampen-Inhaber auch optisch tendenziell problematischen Kleidungsstücke angeschafft – ok, ich bin da gerade so auf der Borderline der Vertretbarkeit.

Einen hochgeklappten Kragen find ich nach wie vor zwar irgendwie attraktiv, aber letztlich eben nicht vertretbar. Kragen-Hochklapper gab’s früher bei uns in der Schule auch schon; mit Lacoste-Shirts. Und die waren nicht besonders angesehen und wurden „Popper“ genannt. Aber was ich eigentlich meine: Spätestens nach dem zweiten Drive oder Eisenschlag ist ja mein Polo aus dem Hosenbund hochgerutscht, trotz der extra angeschafften Golf-Hosen und -Shorts, die genau zur Verhinderung dieses Desasters extra Silikon-Inlets im Bund haben; zwecks besserer Haftung oder Reibung. Auf manchen Plätzen verstoße ich ja mit dem rausgerutschten Polo schon gegen die Bekleidungs-Etikette.

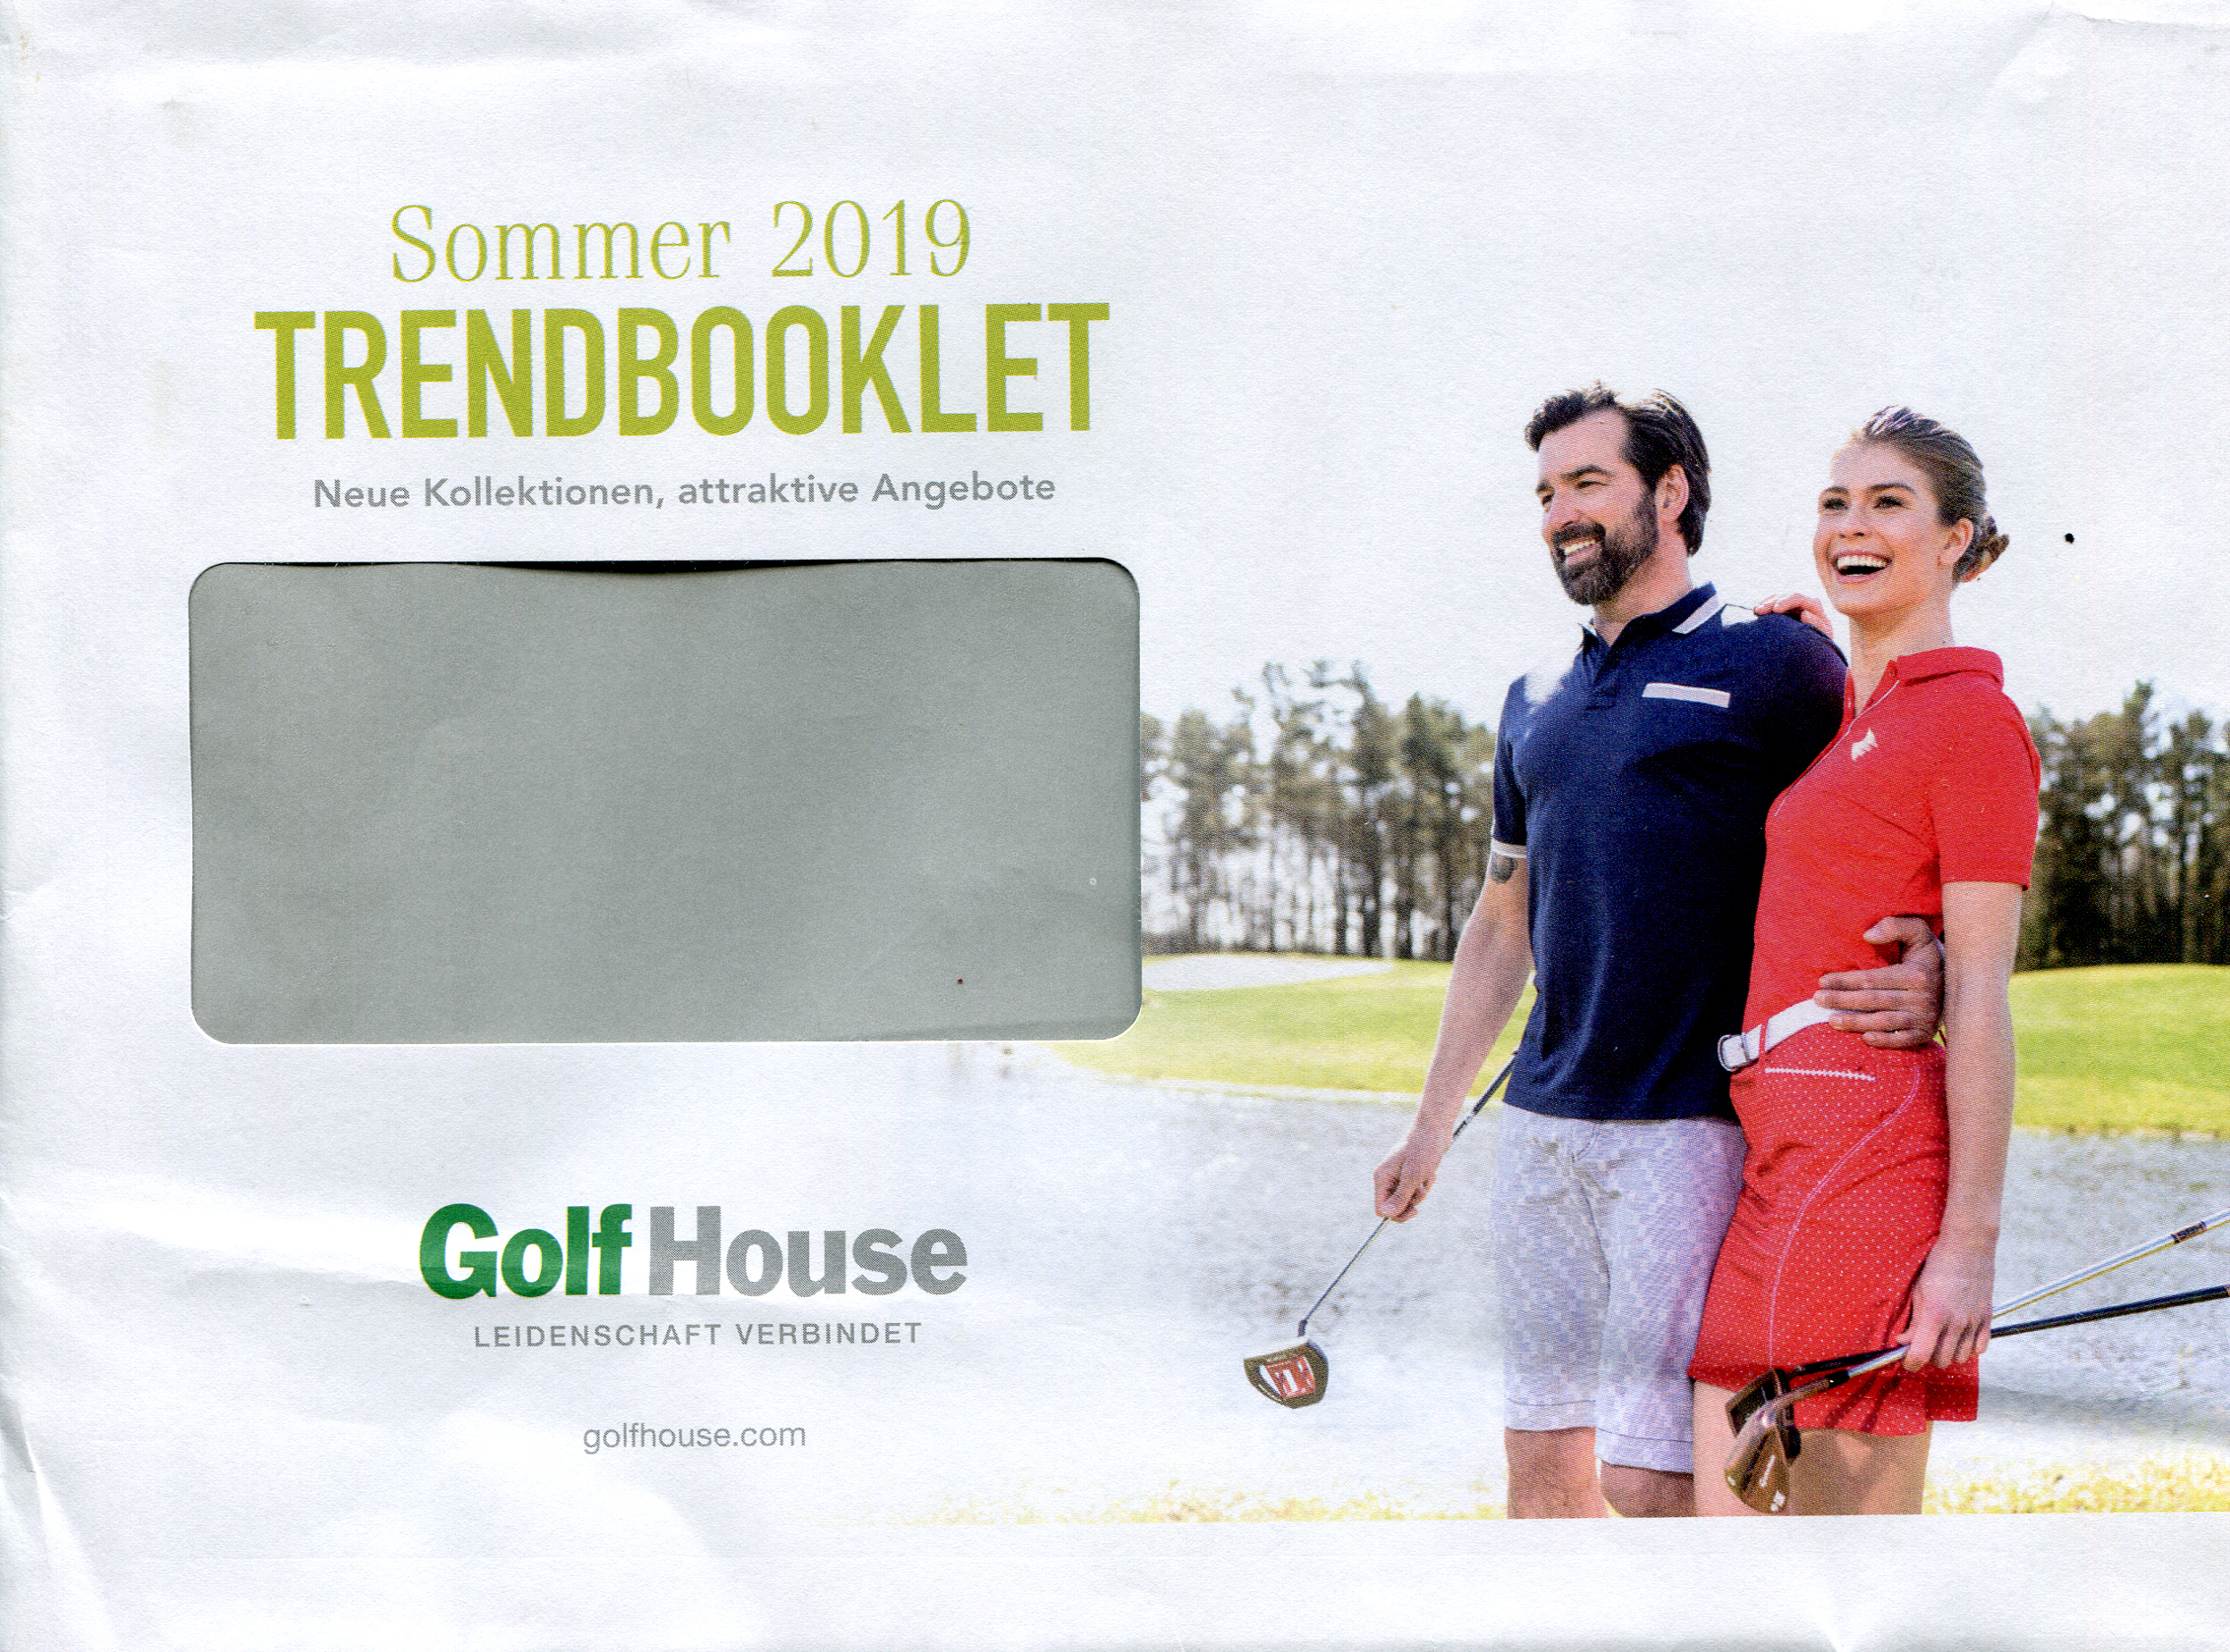
Umso sympathischer, dass selbst Profi-Models bei einem führenden deutschen Golfartikel-Anbieter nicht völlig perfekt sind. Das war zumindest mein spontaner Eindruck beim Blick auf den Umschlag der gestern zugestellten Werbe-Zuschrift von Golfhouse.

Scan des Umschlags einer Werbezusendung von Golfhouse

OK – die Gürtelschnalle am Bauch des weiblichen Models ist hier etwas merkwürdig verrutscht. Was in ihrem Fall (im Gegensatz zur Situation bei mir…) nicht an einer Wampe, sondern eher am beherzten Zugriff des männlichen Models liegen dürfte. Sieht etwas komisch aus, ist aber sehr authentisch. Im Innenteil, beim „Trendbooklet“ ist der kleine, authentische Faux-Pas aber selbstredend wieder korrigiert:

Scan Golfhouse-Trendbooklet

Tja, Photoshop-Warp macht’s möglich. Und das Tatoo am rechten Arm des männlichen Models ist auch plötzlich weg – im Gegensatz zu einigen anderen Fotos im „Trendbooklet“. Vielleicht sollte man ja wenigstens eine gewisse Konsequenz beim Retuschieren einhalten. 🙂

Wenn ich jetzt mal genau hinschau: Das Logo auf dem Polo des weiblichen Models ist auch weg. Und ihre Busen-Größe bzw. der Büsten-Winkel ist etwas „optimiert“ worden. Ui, ui – „das geht ja gar nicht“. So Typen wie ihr spielt bestimmt auch mit dem Leder-Wedge. 🙂


Das Wunder-Armband wird mir helfen

Ich hab mich da schon mal geoutet: Ich spiel seit einiger Zeit Golf. Und zwar ziemlich ernsthaft und ambitioniert – was natürlich neben dem förderlichen und entspannenden Faktor (man sitzt nicht bräsig und zusammengekauert vor dem Monitor, sondern bewegt seinen Arsch und dazu noch das Golfbag kalorienverbrauchend durch die Prärie 🙂 ) auch noch einen negativen Faktor ins Leben reinbringt: Wenn plötzlich (bzw. immer mal wieder…) alle Schläge getoppt oder zu kurz sind oder gescliced in die Binsen gehen, obwohl man doch „eigentlich“ das Mysterium der Hüft-Schulter-Entkoppelung gerade gelöst hatte – dann verflucht man das Dasein.

Die Sache wird noch mal komplizierter, wenn man zusätzlich noch eine andere Sportart wie „Singen“ betreibt. Weil nämlich da irgendwelche „Erkenntnisse“, die nach ein paar Tagen plötzlich „irgendwie“ nicht mehr klappen, zu fürchterlichsten Verspannungen führen, die dann auch den auch den „eigentlich“ schon begriffenen Golfschwung unmöglich machen. Ok – wer in keiner der beiden Disziplinen unterwegs ist, weiß gar nicht, wovon ich hier rede… Herzlichen Glückwunsch!

Aber für die Eingeweihten: Ich habe jetzt das ultimative Gegenmittel, die ultimative Erlösung gefunden und kostenpflichtig bestellt. Ich poste hier mal die Beschreibung dieses Wunder-Gadgets:

Trion:Z ZenLoop Solo Ionic Bracelet. Trion:Z is the #1 therapy bracelet on Tour worn by over 200 PGA Tour Golf Professionals. The all new ZenLoop wristband contains powerful negative ions producing materials in the pod and patented ANSPO magnetic technology, working together to produce the most powerful product of its type, on the market today. Constructed with premium grade, climbing rope inspired braided cord, strength tested to 50 kg and finished with a magnetic push fit fastening. The water resistant, high grade dual density silicone material is infused with negative ions that are released in abundant levels. The stylish and functional, brushed stainless steel power POD features 2 x 1,000 gauss magnets working together to produce one of the most powerful products of its type on the market today, producing over 1,000 negative ions per second. ‚Clinical tests have shown that wearing the bracelet provides significant improvement to pain, stiffness and daily functioning.‘


Tja, liebe Golf-Freunde – wenn da schon über 200 Golf-Pros (die können ja nicht alle bekloppt sein…Oder doch?) drauf vertrauen, dann wird das Ding wohl funktionieren, oder nicht? Die Lidl-Golfer können natürlich auch die Billig-Version des Armbands bestellen und lächerliche 5€ sparen. Und aber mit der spärlichen Hälfte der Gauss-Kraft auskommen. Viel Spaß dabei!!!

Mit meinem Power-Armband spiele ich demnächst alles in Grund und Boden! Ihr armen Erdenmenschen! Nähere Details und Erfahrungsberichte bald hier in diesem Blog.

Klare Regeln in Internet-Foren schrecken neue User nicht ab – im Gegenteil

Wenn Sie sich regelmäßig an irgendwelchen Online-Diskussionen; sei es in Kommentarforen, bei Twitter oder Facebook beteiligen – dann müssen Sie ja ein ziemlich dickes Fell haben. Denn je nach Brisanz des Themas dauert es ja meist nicht lange, bis die ersten Troll- oder Hate-Postings auftauchen, bis provoziert oder beleidigt wird, entweder ernstgemeint (der gemeine Netz-Wutbürger, geradezu unvermeidbar etwa bei allen ÖR- oder GEZ-Treads 🙂 …) oder aus reinem destruktiven Spaß an der Freud (der gemeine Troll…). Oder halt jobmäßig. (Der Russen-Troll…)

Embed from Getty Images

Psychologen von der Princeton University haben jetzt mal ein Experiment gemacht und ausprobiert, ob es etwas bringt, von vornherein sehr klare Spielregeln für Online-Diskussionen aufzustellen – das Ergebnis: Das bringt definitiv was, da beteiligen sich dann nämlich mehr Leute und der Umgangston wird friedlicher. Wer jemals mit dem Gedanken gespielt hat, auf einer Zeitungs-Website oder einem Kommentar-Forum etwas zu posten, kann das intuitiv und erfahrungsgemäß bestätigen. Natürlich ist da an der „radikalen“ Internet-Freedom-These etwas dran: Eigentlich sollte es möglich sein, im Netz die Meinungsfreiheit auszuleben.

Ich bin ja gar nicht für Gender- oder Political-Correctness um jeden Preis; und je repressiver Staaten werden (Russland, Türkei, China…),  umso mehr ist natürlich ein Kanal notwendig, abweichende und den Herrschenden nicht genehme Meinungen und Informationen zu verbreiten. Das Problem ist ja nur – auf jeden „rechtschaffenden“ Dissidenten und Andersdenkenden kommen zehn Bekloppte, Radikale, Trolls und bezahlte Staats- und Desinformations-Trolls…

Insofern ist wahrscheinlich auch die Moderations-Blaupause der Princeton-Forscher ganz hilfreich: Witze und Memes sind zwar manchmal witzig und memig, meistens aber nicht. Insofern scheint mir die Idee mit dem „Sticky Post“ ganz hilfreich, da könnte z.B. auch das von mir doch recht oft konsultierte Heise-Forum von profitieren. Aber klar – die Gesamt-Klicks gehen natürlich zurück, wenn man die Irren rauskickt… 🙂

Kommunikationsregeln wirken

Deutschlandfunk Nova – Hielscher oder Haase vom 30.04.2019 (Moderation: Diane Hielscher)

England und Wales: Opfer von Straftaten sollen Zugriff auf Smartphone gewähren

Ganz klar – was auf unseren Smartphones gespeichert ist, das ist normalerweise ein ziemlich aussagekräftiges Abbild unserer Existenz. Das ist extrem unangenehm oder peinlich oder vielleicht sogar existenz-gefährdend, wenn uns das Smartphone abhanden kommt; wir haben da hoffentlich eine wirksame(!) Verschlüsselung eingerichtet.

Ein neues Verfahren der britischen Staatsanwaltschaft sieht jetzt vor: Ab sofort soll jeder/jede, die/der eine Anzeige bei britischen Polizeidienststellen erhebt, der Polizei Zugriff auf das persönliche Smartphone einräumen. Also inklusive des Zugriffs auf Mails, Chats oder Fotos – das Konzept gilt für alle Anzeigen, zielt aber offenbar insbesondere auf Anzeigen wegen Vergewaltigung oder sexueller Belästigung. Bei denen ist die Hemmschwelle zur Anzeigenerstattung extrem hoch und die tatsächliche Strafverfolgungsquote extrem niedrig – andererseits; es gibt offenbar eine Reihe von Fällen, bei denen die Anschuldigung ungerechtfertigt war – die drastischen Folgen ersehen wir in Deutschland z.B. im Fall Kachelmann…

Ohne jeden Zweifel wird das neue Verfahren wie beabsichtigt ein paar Fälle von ungerechtfertigter Beschuldigung aufklären oder von vornherein verhindern. Ob dieser positive Effekt allerdings den negativen Effekt kompensiert, dass zweifellos zukünftig noch weniger Vergewaltigungen/sexuelle Belästigungen überhaupt zur Anzeige gebracht werden – da bin ich völlig ratlos…

England und Wales: Opfer von Straftaten sollen Zugriff auf Smartphone gewähren

DLF Nova – Hielscher oder Haase vom 29.04.2019 – Moderation: Diane Hielscher

Da gibt’s noch mal einen interessanten Nachklapp von einem der Smartphone-Auswerter zu.

Facebook in 50 Jahren: Mehr tot als lebendig

Dass Soziale Netzwerke und der ständige (vorwiegend mobile…) Zugriff darauf Zombies produzieren, ist eh klar 🙂 Aber dass die Toten oder eben vielmehr die Untoten (verstorbene Nutzer mit verwaisten oder in den Gedenkzustand versetzten Accounts…) irgendwann bei Facebook in der Mehrzahl gegenüber den Lebenden sein werden, darauf muss man erst mal kommen. Aber klar; im Gegensatz zu Mikroben oder sonst was pflanzt sich der Mensch nicht exponentiell fort, es gibt also auch trotz eines gewissen oder vielleicht sogar besorgniserregenden Bevölkerungswachstums insgesamt schon mehr Gestorbene als noch Lebende.

Und zweitens: Facebook hat eine so gewaltige Userzahl, dass es überhaupt erst Sinn macht, deren Entwicklung mit der prognostizierten Entwicklung der Weltbevölkerung zu korrelieren: Im „optimistischen“ Szenario der beiden Forscher Carl Öhman und David Watson vom Oxford Internet Institute wächst das Netzwerk mit der derzeitigen Rate von 13% jährlich bis zur „Marktsättigung“ – soll heißen; jeder Mensch auf der Erde, der einen Facebook-Account haben will, hat dann einen. Mehr Wachstum geht nicht, und insofern setzt dann der oben erwähnte Mechanismus ein: Die Nutzer sterben, und auch wenn es eine Generation neue User geben sollte, stehen denen erst eine, dann zwei, dann drei Generationen tote User (bzw. eben deren Gedenk- oder vergessene Profile…) gegenüber…

Embed from Getty Images

Unmittelbar einsichtig wird der Effekt beim Extrem-Szenario der Wissenschaftler: Wenn von heute auf morgen kein neuer Nutzer mehr zu Facebook dazu käme, dann ginge das Sterben sofort los – dann würden übrigens asiatische User den größten Teil der Toten/Untoten stellen. Beim zweiten, realistischeren Szenario (eine vielleicht ja angebrachte Facebook-Kernschmelze infolge eines noch mal potenzierten Cambridge-Analytica-Effekts halten die Autoren für unwahrscheinlich; ich stimme da zu..) inklusive weiteren Wachstums wären das hingegen die Afrikaner: Das reflektiert schlicht und ergreifend die derzeitigen und prognostizierten User-Zuwachsraten und die prognostizierte Bevölkerungsentwicklung in den betroffenen Regionen.

Aber eigentlich ist das Ganze nur ein Big-Data-Rechenexempel, das zeigt: Das digitale Erbe, die digitalen Hinterlassenschaften von Menschen im Netz; nicht nur bei Facebook – die sind in ein paar Jahren kein exotisches Szenario mehr, sondern Mainstream. Natürlich kann man darüber diskutieren, ob ein User-Profil eines stinknormalen Menschen überhaupt erhalten werden muss oder sollte, oder im Gegenteil im Daten-Nirvana am besten aufgehoben ist – nur; die Entscheidung darüber, das meinen die Autoren der Studie wahrscheinlich zu Recht – die sollte vielleicht besser nicht in der Entscheidungsgewalt eines privaten, gewinnorientierten Unternehmens wie Facebook liegen.

Wie in anderen Disziplinen auch (Einflussnahme auf Wahlen, Mobilisierung von durchgeknallten Extremen…) – ab einer bestimmten Größe ist ein Privatunternehmen mit privaten Nutzungs-Regeln eben nicht mehr privat – und das gilt auch für die toten User.

Facebook in 50 Jahren: Mehr tot als lebendig

DLF Nova – Hielscher oder Haase vom 29.04.2019 (Moderation: Diane Hielscher)

Mindestens 272 indonesische Wahlhelfer sterben an Überlastung

Das melden die Tagesschau und die Taz:

Das Engagement für die Demokratie hat sie das Leben gekostet, die Wahlzettel werden per Hand ausgezählt, bis tief in die Nacht, oft in unerträglicher Hitze und hoher Luftfeuchtigkeit.

Und das klingt ja erst einmal ungeheuerlich, zumal auch noch etwa 2000 Wahlhelfer und Wahlhelferinnen erkrankt sein sollen. Ich muss einfach mal als lang gedienter abnehmender Redakteur sagen: Meine erste Reaktion war – das glaube ich nicht, da stimmt was nicht. Vielleicht hat da irgendwer irgendwas übertrieben? Also rechnen wir mal nach.

7 Millionen Wahlhelfer bei „knapp 200 Millionen“ Wahlberechtigten – das bedeutet, auf 28,57 Wahlberechtigte kommt ein(e) Wahlhelfer(in) – das ist eine hohe Quote. In Deutschland kommen auf ca. 61,5 Millionen Wahlberechtigte ca. 500.000 Wahlhelfer (Zahlen von 2013 und 2017 zusammengemixt…), das ist ein Wahlhelfer pro 123 Wahlberechtigte. Wenn man jetzt allerdings die (z.B.im Tagesschau-Artikel beschriebene…) Topografie Indonesiens berücksichtigt, die entlegenen Orte und Inseln; dann klingt das mit den 7 Millionen Wahlhelfern ziemlich plausibel.

Embed from Getty Images

7 Millionen Helfer – das ist natürlich auch einfach absolut betrachtet eine gewaltige Menschenmenge. Und setzt man dazu 272 Verstorbene ins Verhältnis, dann sind das 0,0038%. Ist das viel oder ist das wenig oder ist das „normal“; so makaber das klingt? Die gleiche Quote ergäbe bei den 500.000 deutschen Wahlhelfern immerhin noch 19 Tote – davon habe ich allerdings noch nie gehört, dass in Deutschland jemand aufgrund der Wahlhelfer-Tätigkeit verstorben ist. Nun ist allerdings die Lebenserwartung in Indonesien auch signifikant niedriger als in Deutschland (69,19 Jahre im Vergleich zu 80,64 Jahre laut Google/Weltbank…).

In diesen Wert ist ja der allgemeine Gesundheitszustand der Bevölkerung und der Zustand des Gesundheitssystems, sind die Lebensbedingungen und die Lebensrisiken „eingepreist“ – das heißt, auch eventuelle Vorerkrankungen, die im Falle mancher der indonesischen Verstorbenen vielleicht die „wahre“ Todesursache waren. Mit dem allgemeinen Lebenserwartungs-Korrekturfaktor kommen wir jetzt auf 16,3 verstorbene Wahlhelfer, die bei einer Wahl in Deutschland vergleichbar wären.

Auch eine solche Zahl wäre natürlich in Deutschland undenkbar bzw. völlig skandalös. Die spezifische Belastung und das spezifische Risiko eines Wahlhelfers in Indonesien würde ich allerdings noch einmal deutlich überproportional über dem der gemittelten indonesischen Normalbevölkerung einschätzen; im Gegensatz zu der Belastung und dem Risiko eines Wahlhelfers in Deutschland. Von daher mein Fazit: Jetzt glaube ich die Zahlen dann doch.

Möglicherweise hat sich die indonesische Regierung auch tatsächlich etwas zuschulden kommen lassen, wenn es keine Gesundheitschecks der Wahlhelfer gab. (Von Gesundheitschecks für deutsche Wahlhelfer ist mir wiederum auch nichts bekannt – wie gesagt würde ich natürlich auch das Risiko nicht besonders überproportional zum „normalen Leben“ einschätzen…) Aber letztlich: So monströs, so ungeheuerlich wie beim allerersten Anschein ist die Zahl der Toten nicht. Trotzdem ist das Ganze auch wieder unfassbar: Die „ganz normale“ Demokratie fordert soviel Opfer wie ein Mega-Terroranschlag.

Und noch mal ein Schwenk: Der „ganz normale“ Straßenverkehr natürlich auch.

Tiger macht es… Und gewinnt das Masters in Augusta

Ich bin ja ganz ehrlich – ich hab auf Francesco Molinari getippt. War ja auch ein ziemlich guter Tipp bis gestern; bzw. war natürlich immer noch ein Super-Finish; Herzlichen Glückwunsch!

Und jetzt bin ich aber wieder mal happy über das Ergebnis; sorry – die emotionale „they-never-come-back“-Geschichte zieht immer noch bei mir…

Embed from Getty Images


https://www.youtube.com/watch?v=IHtoa8BS514


Embed from Getty Images


Embed from Getty Images


Übrigens – trotz der etwas suboptimalen Schlussrunde… 🙂 Mein anderer Held, auch mit dem kleinen Seitenblick auf das Alter: Bernhard Langer !

Embed from Getty Images

Das Glyphosat-Gutachten und das Informationsfreiheitsgesetz

Heute gab es ja so ein ziemlich irritierendes Urteil bzw. eine „einstweilige Verfügung“ vom Landgericht Köln (das für seine konservative, um das mal vorsichtig auszudrücken…)Tendenz bekannt ist und deshalb auch von den Anwälten des Bundesinstituts für Risikobewertung (BfR) bzw. der übergeordneten Behörde, des Bundeslandwirtschaftsministeriums gerne als Gerichtsstand ausgewählt wird…) Meiner Meinung nach ist der Spruch völlig irre; ebensowie die Idee des Ministeriums, von Beamten oder anderen öffentlich besoldeten Mitarbeitern erstellte Gutachten der interessierten Öffentlichkeit mit dem Argument „Urheberrechtsschutz“ vorzuenthalten…

Ich würde jetzt allzugern auf den Link klicken, den die in dieser Sache aktive Gruppe „Frag den Staat“ propagiert und das Glyphosat-Gutachten selbst anfordern und die bescheuerten Paragrafen-Reiter etwas lahmlegen – leider bin ich nicht so ganz sicher, ob das dann tatsächlich kostenfrei ist oder ob die Ministeriums-Vollhorste mir dann 500 Ocken abzuzocken versuchen… Nach heldenhafter Vernachlässigung ihrer sonstigen Aufgaben und erzwungener Hingabe an die Anforderungen einer sicherlich missbräuchlich aufgehetzten Internet-Renegaten-Crowd.

Aber ich bin da feige; das Gebühren-Risiko der Behörden-Horste ist mir etwas zu teuer; das politische Leben ist eh gerade ziemlich pittoresk (Brexit….) Deswegen postuliere ich das mal hier gratis: Das Landwirtschaftsministerium geriert sich meiner Meinung nach (mit der teuren Beauftragung privater, externer Anwaltskanzleien) als Informationsfreiheits-Arschloch -Verhinderer/Abschrecker; die einstweilige Verfügung des Landgerichts Köln ist rechtsfehlerhaft.

Katastrophales Privacy-Problem bei iOS-Dateien-App

Mir ist vollkommen klar: iOS, das Betriebssystem von iPhone und iPad ist „an sich“ nicht für einen Multi-User-Betrieb vorgesehen. Das heißt, es gibt „an sich“ keinen vorgesehenen Weg, ein iPhone oder eben erst recht ein iPad mit anderen Personen gemeinsam zu benutzen; zum Beispiel innerhalb der Familie – und dabei die Privatsphäre der verschiedenen Nutzer zu wahren. Das ist schon mal ohnehin eigentlich aus Anwendersicht nicht nachvollziehbar, weil es dafür selbstverständlich keine unüberwindbaren technischen Hürden geben dürfte – wohl aber das Geschäftsinteresse von Apple, da mal im Zweifelsfall lieber ein zweites, drittes oder viertes Gerät zu verkaufen. Geschenkt.

Embed from Getty Images

Ich bin ja iPhone und iPad-Nutzer der ersten Stunde, und bin da insofern auch sehr früh Nutzer der App „Good Reader“ gewesen. Die taugt nämlich nicht nur zur Anzeige von PDFs und von sonstigen Dateien, sondern rüstete seit jeher ein Feature nach, das im iOS nicht enthalten war: Das Organisieren von Dateien in Ordnern, wie man es von normalen Betriebssystemen kennt. Und eben zusätzlich eine Option zur Verschlüsselung dieser Ordner und Dateien: Die „protected folders“ konnte man mit einem zusätzlichen Passwort oder dem Fingerabdruck absichern. Und dann war ja alles ok. Dachte ich.

Zum Beispiel für das Szenario, dass ich das iPad meinem minderjährigen Neffen zum Zocken gebe. Oder meinen Ensemble-Mitstreitern zum Notenlesen und Singen. Oder vielleicht auch einem Grenz-Kontrolleur für den Nachweis, dass das Ding funktioniert und keine Bombe ist. Letzte Woche  habe ich dann allerdings eine furchtbare Entdeckung gemacht: Ich suche in der iOS-Suche nach irgendwas; wische also von oben nach unten und gebe dann die ersten Buchstaben ein – dann erscheint da eine Trefferliste mit Apps, Kontakten, Webseiten und Dateien – und unter „Dateien“ poppen da ganz friedlich die Files auf, die ich eigentlich von Good Reader verschlüsselt wähnte.

Meine Aufsichtsrats-Unterlagen, die selbstverständlich vertraulich sind. Und auch die „erotischen“, nein pornographischen Bildchen oder Filmchen, die ich mit Verlaub auch auf meinem iPad habe und von denen ich eigentlich dachte, dass die eben durch die Good Reader-Verschlüsselung sicher vor unbefugtem Zugriff seien… Aber Pustekuchen – ich kann die heiklen Files direkt aus der Suche in voller Pracht und Herrlichkeit aufrufen. Zumindest einmal – anschließend gibt es einen Thumbnail der Datei im „Verlauf“ der iOS-App „Dateien“ – und erst beim nochmaligen Versuch des Zugriffs von dort aus kommt dann die Passwort-Abfrage von „Good Reader“.

Ich hab dann zuerst gedacht, die Programmierer von Good Reader haben das mutwillig beim Update auf die Version 5 verbockt, um erst die (beim App-Kauf schon bezahlte…) Verschlüsselung auszuhebeln, und dann die neue kostenpflichtige In-App-AES-Verschlüsselung verkaufen zu können. Das ist aber offenbar nicht der Fall. Schon in älteren Versionen der Software war der Hinweis enthalten, dass Good Reader keine zusätzliche Verschlüsselung implementiert, sondern die in iOS eingebaute nutzt. Richtig deutlich wird das allerdings erst in den neueren Erklärungs-Files von Good Reader.

Der Witz ist eben: bis vor kurzer Zeit gab es gar keine iOS-App, die das Versäumnis oder die Illusion von Good Reader „hier gibt es verschlüsselte Ordner“  hätte demaskieren können. Aber die iOS-Dateien-App (an sich ja eine tolle Sache…) kann jetzt auf alles zugreifen. Und jetzt kommt das Furchtbare und der totale Apple-Privacy-Bock: Der „Verlauf“ der Dateien-App lässt sich offenbar nicht löschen. (Völlig abartigerweise ist das Thumbnail-Löschen erst recht nicht mehr möglich, wenn ich die Original-Datei mittlerweile gelöscht bzw. verschlüsselt habe… Fehlermeldung beim Versuch des Thumbnail-Löschens: „Die Datei existiert nicht.“)

Darüber, warum ein „Verlauf-Löschen“ ein angezeigtes Privacy-Feature ist, brauchen wir hier nicht ernsthaft zu diskutieren – alle Browser haben das, alle Betriebssysteme eigentlich auch – Apple’s iOS anscheinend nicht. Obwohl Apple doch immer den besonderen Akzent auf Privacy raushängen lässt 🙂 Bitte mal diese totale Privacy-Katastrophe nachbessern und den Datei-App-Verlauf löschbar machen! Vielen Dank. (P.S.: Ihre Support-Mitarbeiter konnten das Problem nachvollziehen und waren da auch relativ fassungslos 🙂 )